Armis社のセキュリティプラットフォーム
IT・OT・IoT資産を統合管理し、攻撃対象領域を可視化

Armis社のセキュリティプラットフォーム とは
AIを活用してIT・OT・IoT資産を自動的に発見・分析し、シャドー資産を含む組織全体の攻撃対象領域を可視化。さらに、AIが膨大なアラートや脆弱性情報、脅威インテリジェンスを相関分析し、今対応すべきリスクを優先順位付けすることで、限られた運用リソースでも効果的かつ効率的なセキュリティ運用を実現します。
このようなお悩みはありませんか?
- 課題
- 解決
-
課題
- 社内に存在するIT・OT・IoT資産を把握しきれておらず、また、攻撃の兆候を早期に検知するための監視体制も不足している
-
解決
ネットワーク内のIT・OT・IoT資産を自動検出・分類し、リスクスコアを算出。シャドー資産を含めて可視化します。さらに、AIなどを活用し、攻撃準備段階の兆候も把握可能です。
-
課題
- 大量の脆弱性情報が検出され、運用が追い付かない
-
解決
AIが膨大なアラートや脆弱性情報を相関分析し、対応すべきリスクを自動で優先順位付け。重要な脅威への迅速な対応と運用負荷の軽減を支援します。
-
課題
- EDR*やCMDB*と連携できず、資産情報が分断されている
-
解決
さまざまな既存のセキュリティツールや管理台帳と連携可能。統合的な資産管理を実現します。
-
課題
- Windows以外のOSやソフトウェアがインストールできないデバイスがあり、対策の導入が難しい
-
解決
エージェントレスかつクラウドサービスで利用可能なため、デバイスのOSや環境に依存することなく導入可能です。
- *EDR:Endpoint Detection and Response
- *CMDB:Configuration Management Database
概要
DXの推進とゼロトラストの浸透により、IT・OT・IoT・クラウドなど多様な資産を網羅的に管理する必要性が高まる中、CAASM*は従来のASM*とは異なり、ネットワーク上の資産をリアルタイムに可視化・統合管理します。Armis社のセキュリティプラットフォームは、OT/IoT機器を含むさまざまなデバイスを可視化し、未対策の脆弱性や古いOSの利用、異常通信を継続的に検知します。さらに、AIが膨大なアラートや脆弱性情報を相関分析し、今対応すべきリスクを自動で優先順位付けすることで、運用負荷を軽減するだけでなく、重要な脅威への迅速な対応を支援します。限られた運用リソースでも効率的かつ効果的な対策を実現し、攻撃対象領域を縮小します。
また、既存のEDRやCMDBなどのツールと連携することで、セキュリティ運用の効率化や監査対応の迅速化を実現。複雑化するIT・OT・IoT・クラウド環境を統合的に管理し、ゼロトラスト戦略の推進と運用担当者の負荷軽減を支援します。
- *CAASM:Cyber Asset Attack Surface Management:企業が利用するIT・OT・IoT・クラウド環境に存在する資産を統合的に可視化し、脆弱性や構成の不備によるリスクを検出・管理
- *ASM:Attack Surface Management:主に外部からの視点で攻撃対象領域を管理
導入イメージ
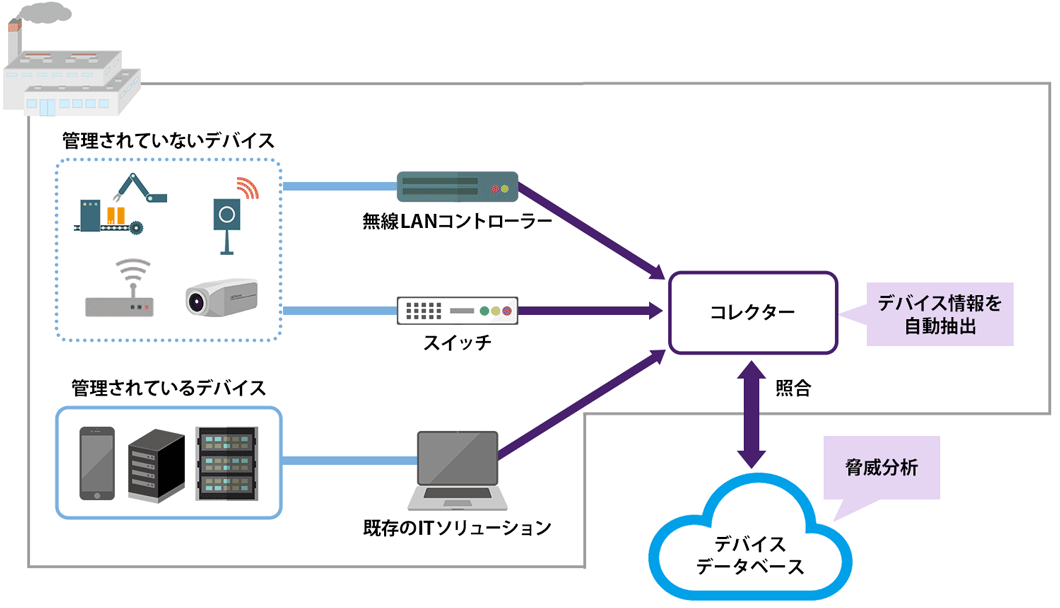
オフィスでも工場でも、スマートビルでも、Armis社のセキュリティプラットフォームはセキュリティの強化を支援します。
特長
-
Ready to use
つないだその日から利用可能
約2,500万以上の独自のデバイスプロファイルデータベースを全ユーザーで共有するため、機械学習不要で、つないだその日から可視化・脅威検知が可能です。
-
Easy to set up
環境への導入が容易
エージェントレスで迅速に導入でき、IT・OT・IoT資産の可視化と異常検知をクラウド上で実現します。また、パッシブスキャンにより設備への影響を抑えつつ、アクティブスキャンとの併用で資産情報を高精度に把握できます。
-
Enable incident response
API連携で
インシデント対応まで実現ファイアウォールなどのほかのソリューションとAPI連携することで、異常な挙動を検知した際に特定の通信をブロックしたり、該当機器をネットワークから切り離すといったインシデント対応まで実現します。
※連携可能な製品・サービスについてはお問い合わせください。
機能
IT・OT・IoTの垣根を越えた資産管理
Armis社のセキュリティプラットフォームは、CAASMを実現し、リスクベースのセキュリティ対策を支援します。
- エージェントレスのため迅速に可視化
- IT・OT・IoT機器を単一の管理機能で一元管理
- AIが膨大なアラートや未対策の脆弱性情報、資産情報を相関分析することで、対応すべきリスクを自動で優先順位付け
- EDRなどと連携し、複数のデータソースの管理情報を突き合わせシャドー資産を特定
- AIを活用した異常監視により攻撃の兆候を検知
- パッシブスキャンとアクティブスキャンを併用することで情報の精度向上を実現
幅広いデバイスを一元管理
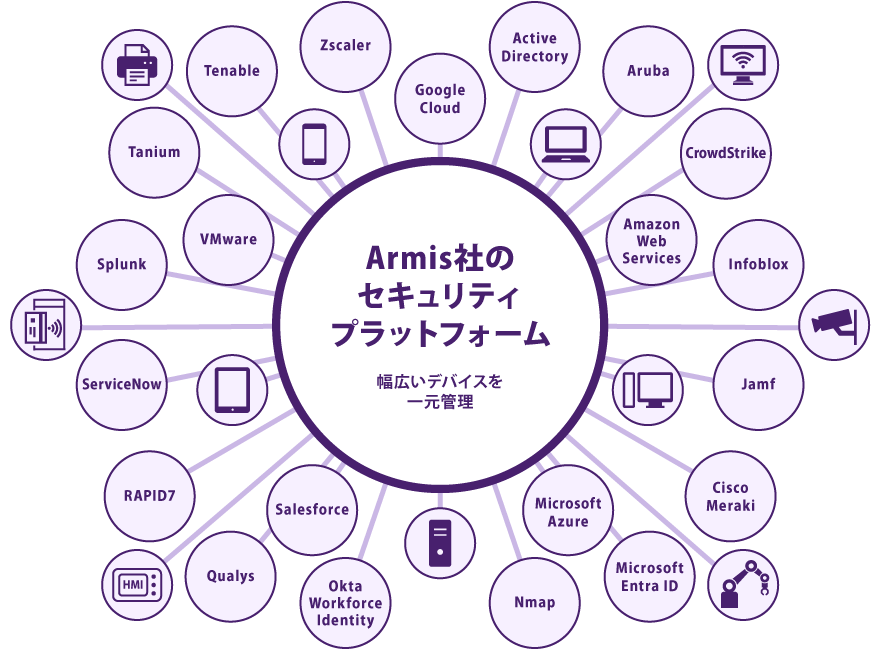
ネットワークに接続されているデバイスを可視化
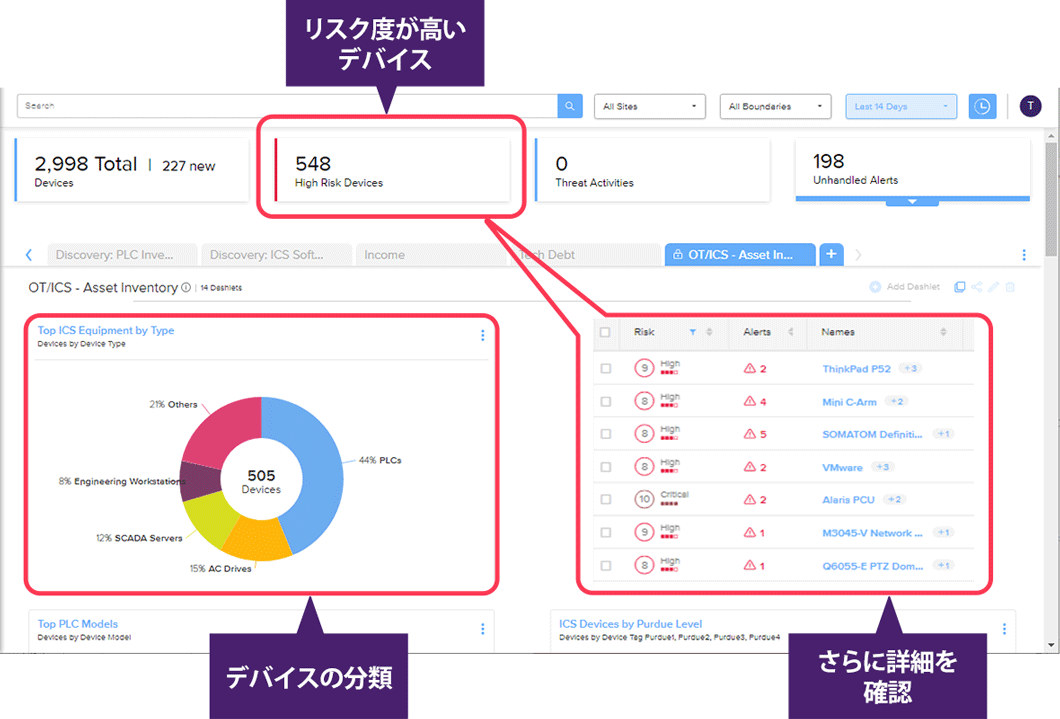
不審な挙動をリアルタイムで検知
ネットワークトラフィックを監視し、不審な挙動をリアルタイムで検知。異常があった場合は管理者にアラートを送ります。アラート情報は、ダッシュボード上で詳細を確認することが可能です。
<検知可能なリスクの例>
WannaCryによるポートスキャン
Log4j によるエクスプロイト試行
暗号化されていない管理者の資格情報の送信
疑わしいホストへの通信
トラフィック量の異常
サポート切れのOSの利用
※世界中から収集されるOT/IoT機器の情報をもとに、正常・異常時の挙動をクラウドシステムでリアルタイムに機械学習し、リスクを検知します。
活用事例・ユースケース
-
製造業:OT資産の可視化とリスク管理
工場内の未管理デバイスを特定し、脆弱性のある機器を優先的に対処。業務停止リスクを回避。
-
医療機関:IoT機器のセキュリティ強化
患者モニターやMRI(Magnetic Resonance Imaging)などの医療機器を自動識別し、リスク評価を実施。患者データの保護と医療サービスの継続性を確保。
-
小売業:ゼロトラスト戦略の実装
店舗・倉庫・本社に分散するIT資産を統合管理し、POS端末や在庫管理システムのセキュリティを強化。
-
社会インフラ:攻撃対象領域の縮小
ネットワーク上のさまざまなIT資産を把握し、脆弱な構成や未更新ソフトウェアを特定。ランサムウェア攻撃のリスクを事前に排除。
-
ゼロトラスト導入企業:シャドー資産の可視化
ゼロトラスト化された企業内ネットワークに埋もれたシャドー資産を明確にし、残存リスクを低減。
日立ソリューションズだからできること
-
solution 01
セキュリティに精通した技術者による導入前/導入後のご支援
導入後に重要となる効果的な運用の検討や現地導入作業のご支援はもちろん、わかりやすいレポートのご提供やアラートのチューニングまでご支援します*。
-
solution 02
さまざまな業界のシステム構築経験にもとづく充実のサポート
製造業、金融、電力などを始めとするさまざまな業界のミッションクリティカルなシステムを数多く構築し、運用してきた経験豊富なチームによる充実したサポートを提供します*。
-
solution 03
豊富な実績とノウハウで関連商品を含めてセキュリティ対策をトータルにご提案
長年にわたってセキュリティ商品を取り扱ってきた豊富な経験を生かし、お客さまの課題に合わせて関連商品と組み合わせてのご提案など、セキュリティ対策をトータルにご提案します。
- ※別途費用が発生します。詳しくはお問い合わせください。
FAQ
-
クラウドへデータを転送する際、セキュリティをどのように確保していますか。
各デバイスの情報を抽出するコレクターとクラウド間の通信は一方向のみで、さまざまな通信アルゴリズムを組み合わせて暗号化するため、高いセキュリティを実現できます。詳細はお問い合わせください。
-
資産情報として確認できるのはどういった情報でしょうか。
対象資産(デバイス)のIPアドレス、MACアドレス、ユーザー名、タイプ/カテゴリー、モデル、OSなど、Armis社のセキュリティプラットフォーム側でパケットから収集・解析した情報を確認可能です。
-
競合製品と比較した強みを教えてください。
IT領域とOT領域を個別対応するのではなく、IT・OT・IoTを含めた資産情報の管理や不正通信の検知などが可能です。またサードパーティ製品(ファイアウォールなど)と連携することで、通信の遮断・制御も実現できます。
価格
個別にお見積もりします。
お問い合わせボタンよりお問い合わせください。
無償トライアル
お問い合わせボタンよりお問い合わせください。
※ Google Cloud は、 Google LLC の商標です。
※本ページの一部は、生成AIにより生成されたコンテンツを使用しています。
最終更新日:2026年9月30日