DigiCert Trust Lifecycle Manager
SSL/TLSサーバー証明書の自動更新を実現
DigiCert Trust Lifecycle Manager とは
DigiCert Trust Lifecycle Managerは、企業内で利用されるサーバー証明書を可視化し、期限管理・通知・更新の自動化を実現するクラウド型ソリューションです。
サーバー証明書の有効期限短縮に伴う運用負荷の増大や、更新漏れによるサービス停止リスクへの対策として、サーバー証明書の棚卸しから自動更新、監査対応までを包括的に支援します。

SSL/TLSサーバー証明書の有効期限短縮が進む背景
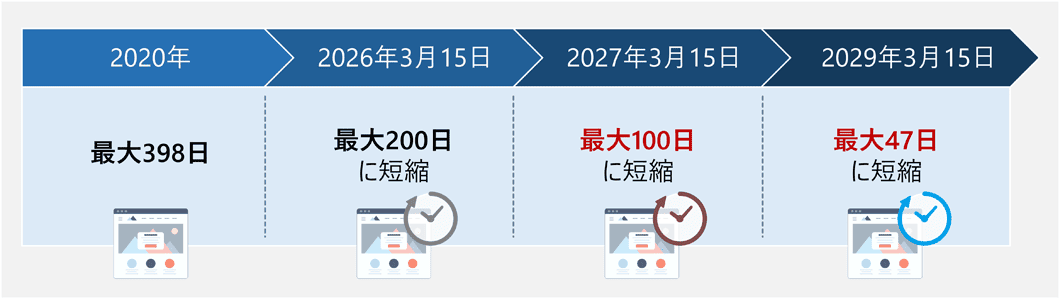
近年、SSL/TLSサーバー証明書の有効期限は世界的に短縮化の流れにあります。Certification Authority Browser Forum*3の決定を受け、2026年3月に最大200日へ短縮され、2027年3月には最大100日、2029年には最大47日とする方針が承認されました。これは単なる運用ルールの変更ではなく、Webサービス全体の安全性を向上させるための重要な取り組みです。
*3 公開TLS/SSL証明書のルールを決める業界団体
-
セキュリティリスクの低減
サーバー証明書の有効期間短縮は、秘密鍵漏洩や証明書情報の陳腐化によるリスクを低減し、インターネット全体の安全性を高めることを目的としています。証明書をより頻繁に更新することで、脆弱な暗号方式や設定変更にも迅速に対応しやすくなり、耐量子計算機暗号(PQC:Post-Quantum Cryptography)への移行を含む将来的な暗号技術の変化にも柔軟に対応しやすくなります。
-
暗号技術の変化への迅速な対応
サイバー攻撃の高度化に伴い、暗号技術は継続的なアップデートが求められています。特に、耐量子計算機暗号(PQC)への対応に向けて重要なクリプト・アジリティ*4の実現を支援します。
*4 既存の暗号アルゴリズムや暗号鍵を迅速かつ柔軟に変更・更新できる能力や仕組み
このような課題を解決します
更新作業の頻発と、手動管理による業務負荷の大幅な増加
サーバー証明書の期限切れに起因する警告表示によるサイトの信頼性失墜
証明書の管理状況を把握できていないことによるガバナンスリスク
DigiCert Trust Lifecycle Managerによるサーバー証明書更新作業の自動化
サーバー証明書の有効期限切れは、Webサイトへのアクセス警告表示による、利用者からの信頼低下、機会損失など、ビジネスにおいて大きな損失につながるリスクがあります。
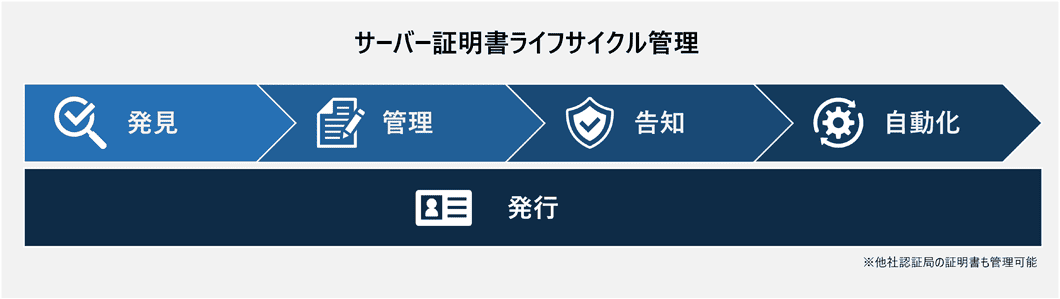
こうしたリスクを防ぐためには、証明書がどこで利用されているのか(サーバー、アプリケーション、クラウドサービスなど)を把握し、適切な有効期限管理を行うことが不可欠です。DigiCert Trust Lifecycle Managerは、単に更新作業を自動化するだけでなく、証明書のライフサイクル全般における管理の実現を支援します。
特長
自動スキャンでサーバー証明書を洗い出し、一元管理を実現
~効率的な更新自動化の土台を構築~
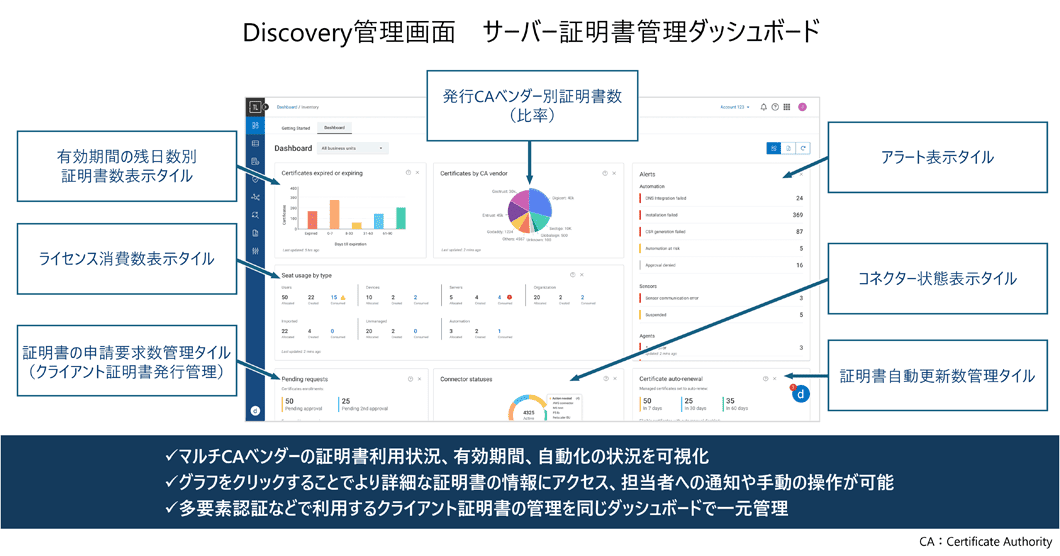
サーバー証明書の更新自動化は、社内環境の「どこに」・「どのような証明書が」・「何枚」存在するかを正確に把握することが重要です。センサー方式によるネットワークスキャンで証明書を洗い出すDiscovery機能は、社内で利用されている証明書やその配置先、有効期限などの情報をWeb上の専用ダッシュボードで可視化します。
管理者は、利用中の電子証明書のインベントリ(一覧)管理をはじめ、有効期間や暗号アルゴリズムのステータス、期限切れの警告などのアラートを一元管理。本機能により、自動化の対象となる証明書を正確に洗い出し、Automation(自動化)サービスと連携した更新操作までをスムーズにつなぐことで、効率的なライフサイクル管理を実現します。
サーバー証明書の更新作業を自動化
~発行からインストールまで一貫対応し、ライフサイクル管理を効率化~
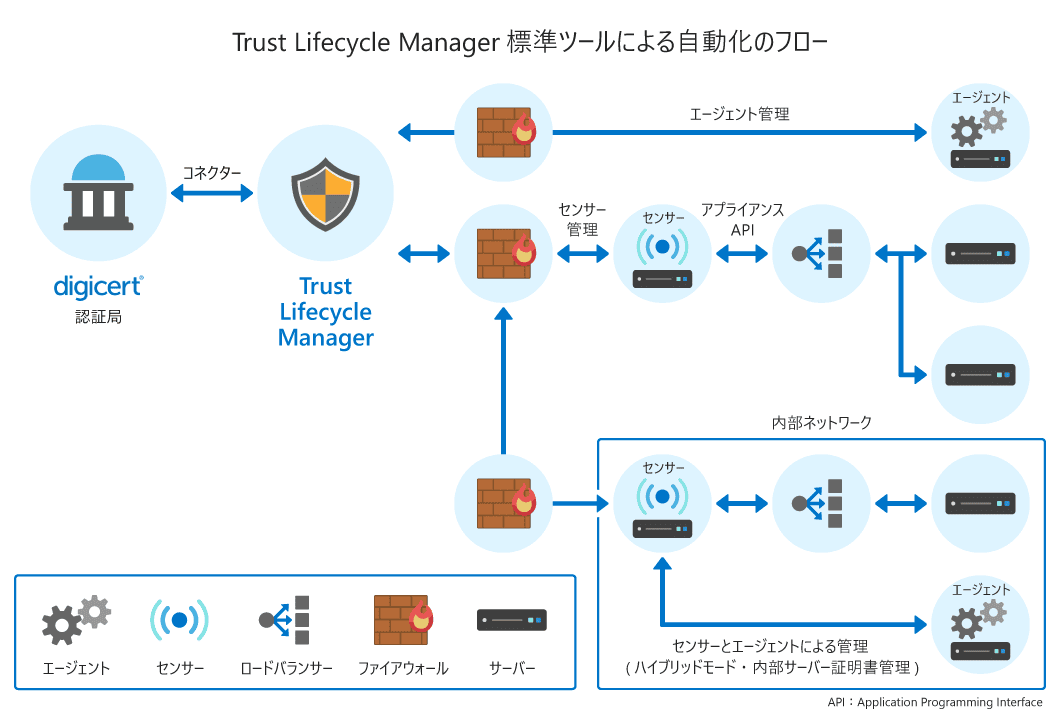
従来は、オープンソースツールを利用した証明書更新基盤の構築が必要でしたが、お客さまの環境に専用ソフトウェアを導入するだけで、CSR*5(証明書署名要求)の生成から申請、取得、サーバーへのインストール、ミドルウェアの再起動までの一連のプロセスを自動化します。自動更新の対象により、サーバーに直接エージェントをインストールして処理を行う「エージェント方式」とネットワーク経由で制御するエージェントレスの「センサー方式」があります。
主要なWebサーバーに加え、F5 BIG-IPやA10 Networksなど広く利用されているグローバルネットワーク機器に標準対応しているため、シングルドメイン証明書を多数運用する標準的なWeb環境でも、有効期間短縮化への対応をコストパフォーマンス高く、スピーディーに実現できます。
*5 CSR:Certificate Signing Request
サーバー証明書の健全性を継続的に監視
~有効期限や利用状況を一元管理し、セキュリティリスク低減を支援~
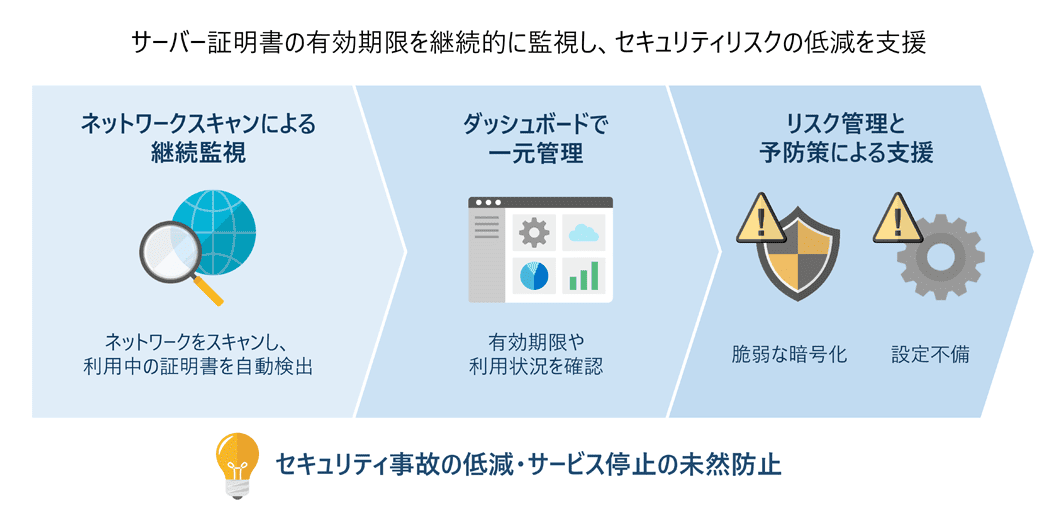
ネットワークスキャンにより、組織内で利用されているサーバー証明書を継続的に監視します。サーバー証明書の有効期限や利用状況を一元管理し、期限切れや未管理のサーバー証明書を早期に発見。また、脆弱な暗号アルゴリズムやサーバー証明書の設定上の問題を把握し、セキュリティ事故やサービス停止の未然防止を支援します。
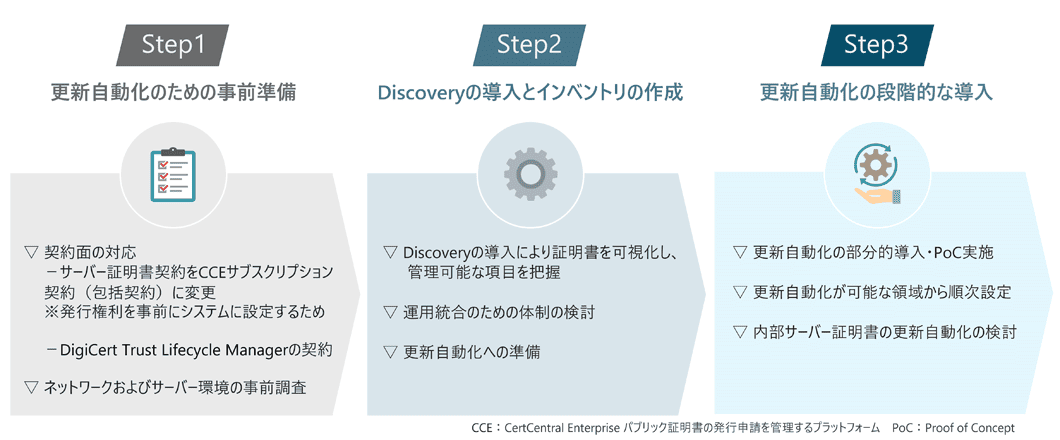
サーバー証明書の更新自動化の流れ
サーバー証明書の更新自動化は、主に以下の3つのステップで行います。
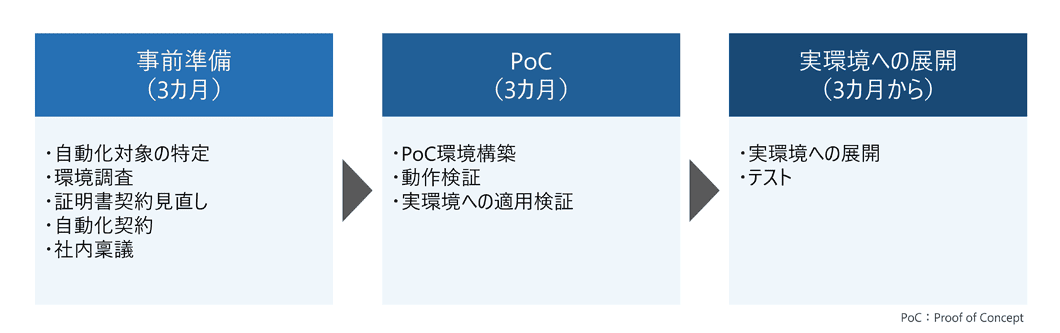
実運用までの流れ
実運用までの流れの例です。お客さまの状況などにより異なります。
詳細はお問い合わせください。
日立ソリューションズだからできること
-
point 01
コンサルティングから
ソリューション提案まで一貫して対応証明書自動更新の実現に向けて、保有証明書の枚数や発行元などの現状把握を行い、お客さまに適した運用・システム構成の策定から導入スケジュールの検討まで、一貫して支援します
-
point 02
セキュリティ課題の解決を支援
さまざまな業界のシステム構築などで培った経験とノウハウを活用し、また、自社製品をはじめとする豊富なセキュリティ製品ラインアップにより、お客さまのセキュリティ課題の解決を支援します
-
point 03
ホワイトハッカーなど、セキュリティの専門家が対応
高度なセキュリティ知識を持つエキスパートがお客さまのIT利用環境や課題を丁寧にヒアリング。課題解決に向けて支援します
よくある質問
-
なぜサーバー証明書の更新自動化が必要なのでしょうか?
SSL/TLSサーバー証明書の有効期限は今後段階的に短縮され、2029年には47日まで短縮される予定です。更新頻度の増加により、手作業による管理では更新漏れや運用負荷の増大が課題となります。自動化によって、証明書失効に起因する警告表示やそれに伴うサイトの信頼性低下リスクを抑え、効率的な運用を実現できます。
-
現在利用しているサーバー証明書を自動で見つけることはできますか?
はい。ネットワーク上のサーバー証明書や対象システムをスキャンし、利用中のサーバー証明書を自動で検出・可視化できます。
※お客さまの環境・設定により、見つけられる範囲が異なります。 -
サーバー証明書の有効期限切れを防ぐことはできますか?
はい。関係者への自動通知やサーバー証明書更新の自動化により、有効期限切れのリスクを低減できます。
-
どのような環境で利用できますか?
主要なWebサーバーに加え、F5 BIG-IPやA10 Networksなどのネットワーク機器、各種クラウド環境との連携に対応しています。詳細はお問い合わせください。
-
導入には開発が必要ですか?
多くの環境では、DigiCert Trust Lifecycle Managerの標準機能(エージェント、ACME*6、API*7連携機能など)を利用して導入できます。利用環境によっては追加の設定や連携作業が必要となる場合があります。
- *6 ACME:Automated Certificate Management Environment
- *7 API:Application Programming Interface
-
何枚くらいの証明書を管理している場合に導入効果がありますか?
数十枚規模であっても複数部門・複数システムで証明書を管理している場合は導入効果が期待できます。特に管理対象が増えるほど、棚卸し・更新・監査対応の効率化効果が大きくなります。
-
PQC(耐量子計算機暗号)への移行と証明書ライフサイクル管理は関係がありますか?
はい。PQCへの移行では、利用中のサーバー証明書の棚卸しや統合管理が重要な前提となります。サーバー証明書ライフサイクル管理を実現することで、有効期間短縮への対応に加え、将来的なPQC対応サーバー証明書への移行にも対応しやすくなります。
価格
お問い合わせボタンよりお問い合わせください。
関連サービス
耐量子計算機暗号への移行に向けた支援サービス
量子コンピュータによる暗号解読脅威(HNDL攻撃など)に備え、暗号資産の現状分析からPQC移行計画の策定までを総合的に支援するサービスです。DigiCert Trust Lifecycle Managerと組み合わせて利用することで、PQC移行にあたり置き換える必要があるデジタル証明書を抜けもれなく把握し、システム全体のリスク評価や移行優先順位付けを含めたPQC対応を支援します。
詳しくはこちら※ 本ページの一部は、生成AIにより生成されたコンテンツを使用しています。
最終更新日:2026年9月30日


