EVSec
TARA・SBOM・脆弱性管理を生成AIにより最適化するサイバーセキュリティプラットフォーム
EVSec とは
EVSecは生成AIとの連携によって、TARA(脅威分析・リスク評価:Threat Analysis and Risk Assessment)や脆弱性分析・管理を効率的に実施できるCS*1プラットフォームです。
TARAの実施においては、EVSecが提供する損害シナリオ、脅威シナリオ、攻撃経路などの標準的な分析結果であるTARAテンプレートや、生成AIによる分析内容支援で効率化できます。
脆弱性分析・管理の実施においては、SBOM*2作成にも対応しており、TARAの実施結果と連携することで的確な分析が実施できます。
- *1CS(Cyber Security):サイバーセキュリティ
- *2SBOM(Software Bill of Materials):ソフトウェア部品表
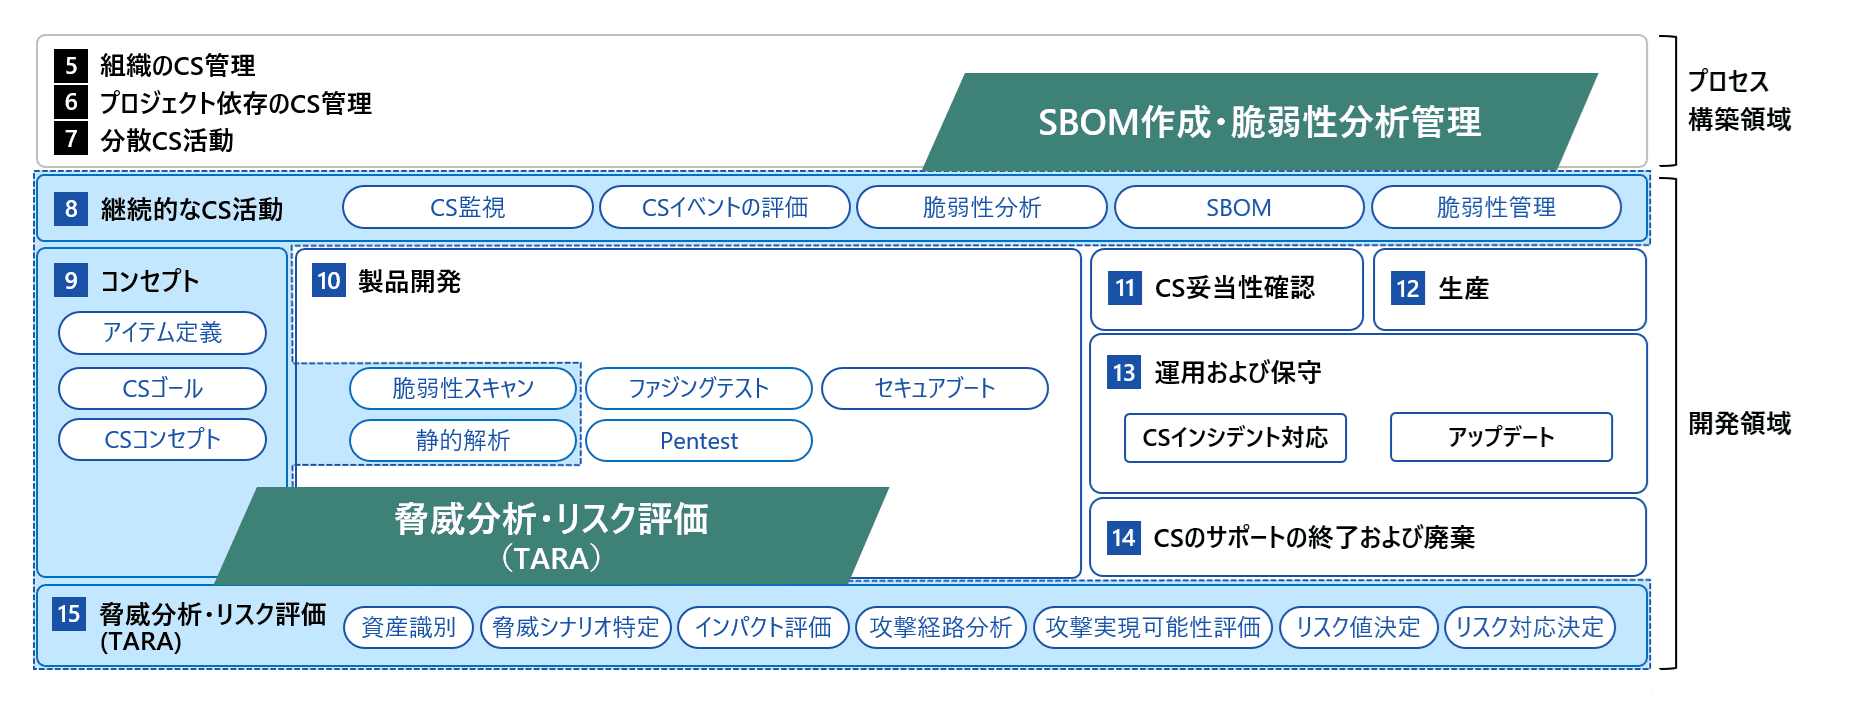
ISO/SAE 21434の活動を幅広くカバーしています
このようなお悩みはありませんか?
- 課題
- 解決
-
課題
- TARAの実施に時間がかかる。
- TARAを実施できる人材が不足している。
-
解決
生成AIとの会話形式によりTARAを効率的に実施できます。ワークフロー機能でTARAのプロセスを定めておくことで、開発現場主体でTARAが実施できます。
-
課題
- 複数車種を並行開発する中で、車種ごとのTARAで得た分析のフィードバックをほかの車種に適用する手間がかかる。
-
解決
車種の開発ごとにTARAの実施結果をテンプレートとして蓄積し、派生開発や新規開発のベースとして再利用可能なため、フィードバックの適用が容易となります。
-
課題
- マッチングした脆弱性の数が多く、優先順位が決められない。
-
解決
生成AIを活用して、脆弱性への対応の優先順位の選定や、具体的な対応方法の提案を受けられます。また、TARAの結果とも紐づけて、リスクを加味した脆弱性管理ができます。
特長
TARAテンプレートによる標準化と再利用性の向上
標準的な車両の構成要素についてはTARAの実施結果をテンプレートとして提供しています。テンプレートをベースにすることで効率的にTARAを実施することができます。
実施結果を新たなTARAテンプレートとして登録することで、ナレッジとして蓄積され、派生開発や新規開発のベースとして再利用できます。
生成AIによるTARAの効率化
生成AIと会話形式でTARAを実施することができ、TARAテンプレートやEVSecの内部データベースをもとに分析内容の提案を受けることができます。
これにより、分析結果のバラつきを抑え、実施時間の短縮とTARAの実施に不安があるユーザーを支援することができます。
ISO/SAE 21434に準拠した作業成果物の自動作成
TARAの実施に伴う作業成果物をレポート形式で自動作成できます。
レポートはISO/SAE 21434で定義されているWP_8、WP_9、WP_15の作業成果物に対応しており、出力するフォーマットをカスタマイズできます。
さらに、独自のフォーマットも作成できます。
TARAとSBOMの連携による的確な脆弱性管理
TARA以外にもSBOM作成や脆弱性分析・管理を実施できます。SBOMはソースファイルなどのインプットファイルから作成、または他ツールで作成したSBOMを取り込むことができます。
TARAの実施結果とSBOMを紐づけることで、より的確な脆弱性の優先順位の判断に活用できます。
機能
構成要素間の関係性を可視化するモデリング機能
製品の構成要素や周辺機器も含めて、関係性をサイバーモデルとして管理することができます。通信経路などの構成要素間の関係性を可視化し、アイテム単位や機能単位で情報を俯瞰できるため、脅威分析や脆弱性分析において、攻撃経路の理解が容易になります。

サイバーモデル例
生成AIを活用したサイバーモデルの自動作成機能
生成AIと連携して、モデリングツールから出力されたアーキテクトモデルや構成要素の関係を抽象的に手書きしたイメージ図をインプットに、TARAテンプレートやEVSecの内部データベースを参照して、具体化したサイバーモデルを自動作成できます。
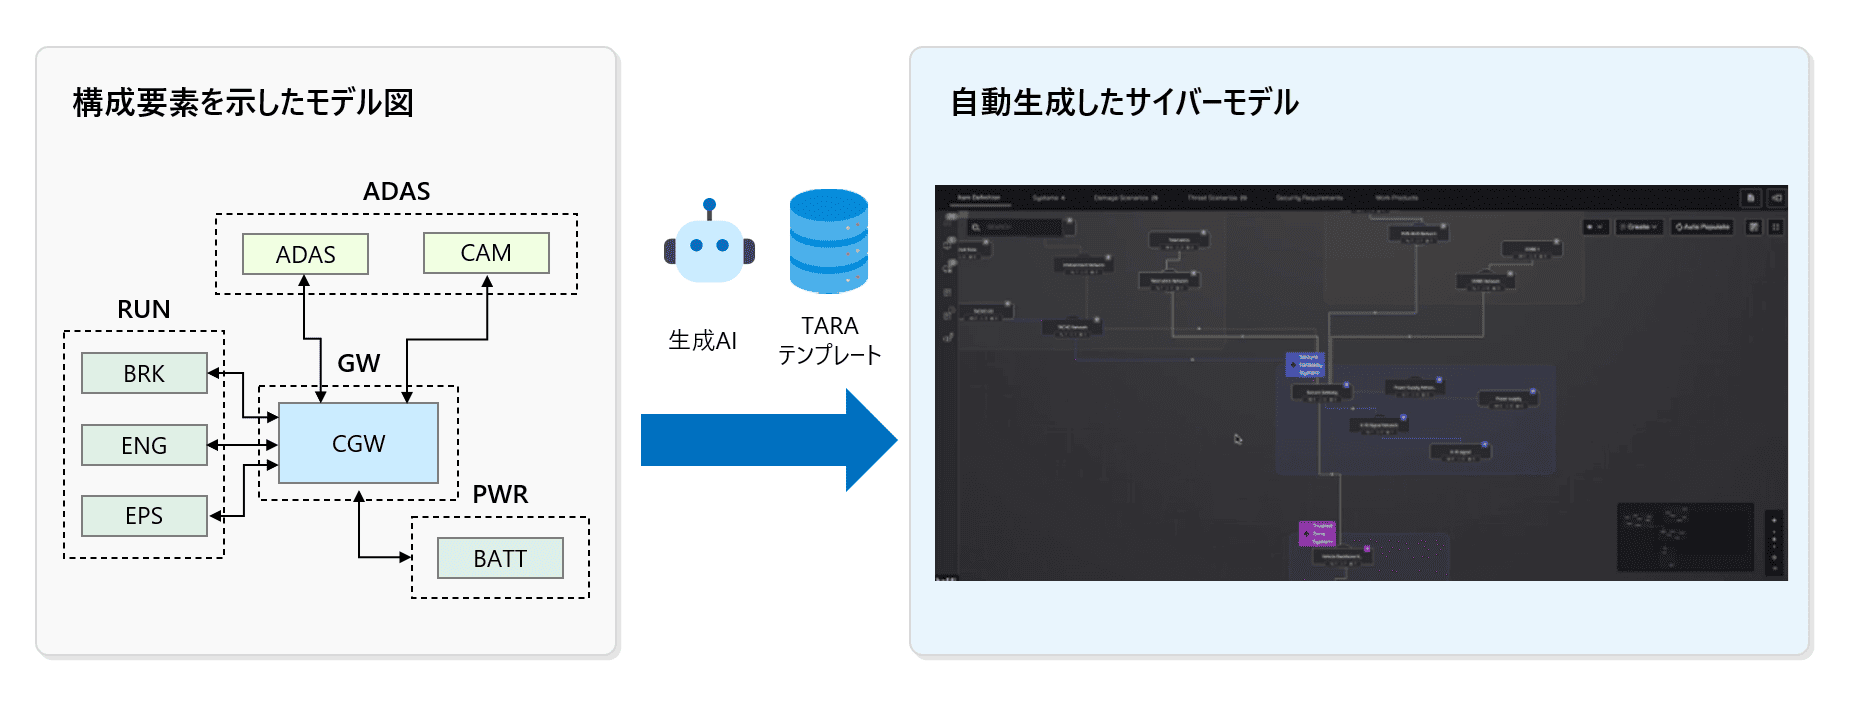
サイバーモデルの自動作成機能
生成AIを活用したTARAの分析提案
生成AIと連携して、会話形式でTARAを実施することができます。会話形式なのでユーザーは直感的にTARAを進めることができ、分析内容の提案を受けられるのでTARAを初めて実施するユーザーでも高い水準の分析ができます。
生成AIの判断基準として、EVSecに蓄積されたTARAテンプレートや内部データベースを参照しているため、ハルシネーション*や回答のバラつきを防ぐことができます。
* ハルシネーション:生成AIが事実と異なる情報を生成する現象
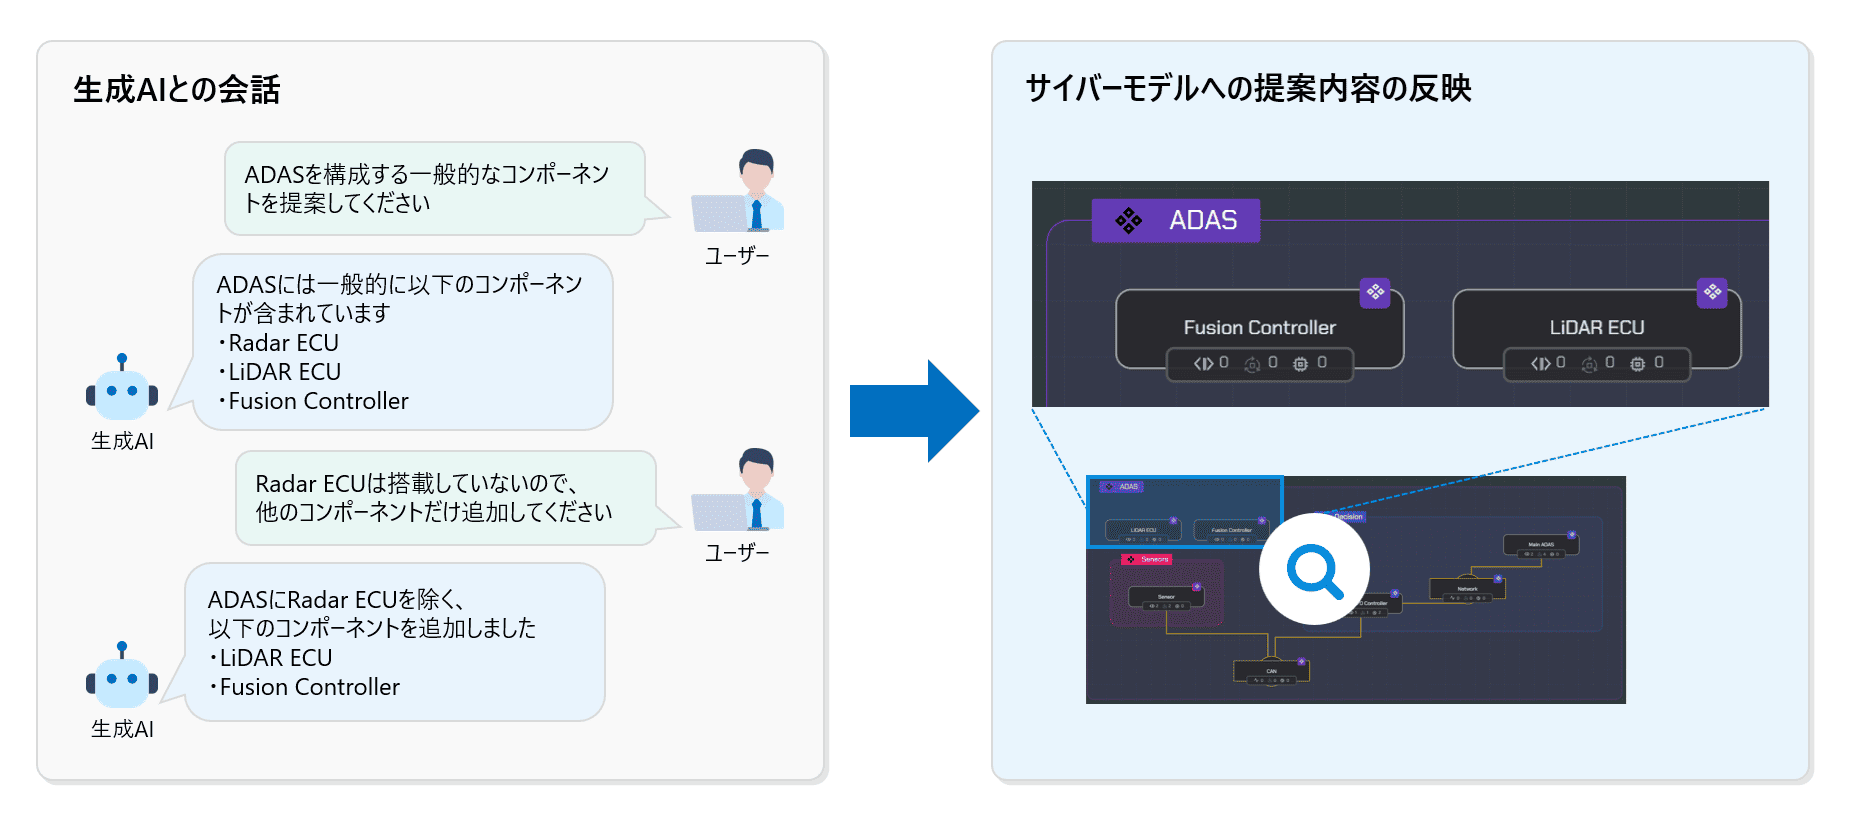
生成AIによる提案イメージ
新たな脅威や攻撃経路への対応を複数の車種で共有するテンプレートリンク機能
各車種のモデルとテンプレートをリンクした状態で管理することができます。後発車種の開発中に検知された新たな脅威や攻撃経路により、テンプレートのモデルを変更する場合に、リンクした状態のほかのモデルに対しても同様の変更が反映されるため、開発が完了している過去の車種に対しても遡ってリスクを検知できます。

テンプレートリンク機能の処理イメージ
TARAと連携した脆弱性分析・管理機能
インプットファイル(ソースファイル、バイナリファイル、SBOMファイル)をもとにSBOMの作成・取り込みが可能なため、サプライチェーン内で提供されたSBOMもそれぞれ分けてバージョン管理できます。さらに、複数のSBOMを一つのプロジェクトとして管理し、まとめて脆弱性を監視できます。
また、TARAと連携した脆弱性分析を行うことで、抽出された脆弱性がどの構成要素、どの攻撃経路に関連するかが視覚的に確認できるため、脆弱性の重要度や、危険性の認識共有、対策要否の意思決定が容易になります。

脆弱性分析・管理機能
豊富な外部ツールとの連携機能
ALM*1ツール、タスク管理ツール、CI/CD*2ツールなど、お客さまが利用中のツールとの連携をサポートしています。
例えば、抽出したセキュリティ要件をALMツールに出力し、開発現場とシームレスに連携できます。
- *1ALM(Application Lifecycle Management):アプリケーションライフサイクル管理
- *2CI/CD(Continuous Integration / Continuous Delivery):継続的インテグレーション / 継続的デリバリー

攻撃経路のテンプレート

リスクの統計と最適化機能

SBOMの編集画面
日立ソリューションズだからできること
日立ソリューションズは、自動車業界でソフトウェア開発やソリューション提供を行ってきた多数の実績があります。
お客さまのニーズに合わせた車載セキュリティ対応をサポートできます。
-
point 01
CS活動の実施に最適な運用方法の提案とサポート
ツールの提供だけではなく、お客さまのプロセスに合わせて外部ツールとの連携機能などを活用した最適な運用方法を提案・サポートできます。
-
point 02
CS活動の実施代行サービス
長年の車載開発で培った技術力と経験を生かして、TARA・SBOM・脆弱性管理の実施代行サービスを提供できます。
-
point 03
ISO/SAE 21434準拠の定着・効率化をトータルサポート
開発部門とセキュリティ部門、双方の負担を減らすDevSecOps環境の構築により、お客さまのISO/SAE 21434準拠の定着・効率化をワンストップでサポートできます。
よくあるご質問
-
EVSecはどのような環境に構築できますか?
お客さまがご利用中のAWSやAzureなど標準的なクラウド環境上、もしくはオンプレミスで構築できます。
-
SBOMの生成・管理機能には、どのような形式のファイルがインプットできますか?
以下のファイル形式のインプットをサポートしております。
- ソースコード (C, C++, Java, JS, Obj-C, Go, Python, PHP, and more)
- バイナリ (Linux, QNX, Android, Windows CE, and more)
- SBOM (SPDX, CycloneDX)
- ARXML (Classic/Adaptive)
- Docker files
-
EVSecはどのような生成AIと連携できますか?
一般的な生成AIと連携可能ですが、モデルの性能によってプロンプトの処理能力や提案力に差が出る場合があります。
推奨モデルは以下となります。- ChatGPT
- Gemini
- Claude Opus
-
EVSecはどのような外部ツールと連携できますか?
- ALMツール :Codebeamer
- タスク管理ツール :Jira
- CI/CDツール :GitHub
- SBOM作成 :Black Duck
価格
お問い合わせボタンよりお問い合わせください。
※ EVSecは、C2A-Sec Ltd.の製品です。
最終更新日:2026年9月29日