KELA社製品
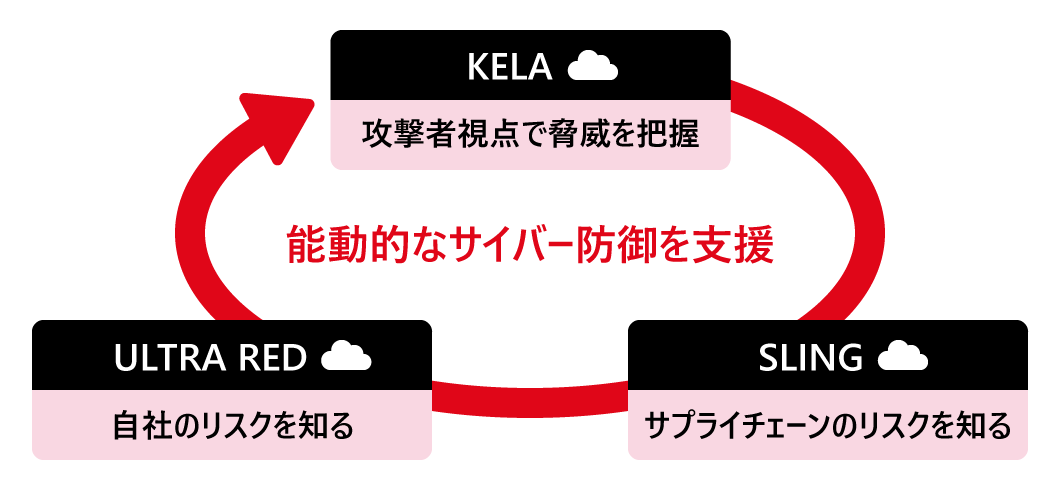
包括的かつ能動的なサイバー防御の実現を支援
KELA社製品 とは
KELA社製品は、自社に関連する情報漏洩や攻撃の兆候を早期に検知する脅威インテリジェンスプラットフォームです。サイバー犯罪のアンダーグラウンド市場などから脅威情報を収集・分析し、ノイズの少ない高精度なインテリジェンスを提供します。
また、KELAグループの攻撃者視点で自社の外部公開資産の侵害リスクを継続的に検証する「ULTRA RED」や、関連組織・サプライチェーン全体のセキュリティリスクを評価するクラウドサービス「SLING」と連携することで、より包括的かつ能動的なサイバー防御の実現を支援します。
脅威インテリジェンスが必要とされる背景
近年、サイバー攻撃にAIが活用されることで、手口の高度化・巧妙化・高速化が進んでいます。加えて、ダークウェブやサイバー犯罪コミュニティなどで流通する認証情報や機密情報が、標的型攻撃やランサムウェア攻撃の起点として悪用されるケースも増加しており、脅威は複雑化しています。また、こうした脅威は自社に限らず、取引先や業務委託先などサプライチェーン全体に広がっています。日本政府においてACD*1法の整備が進む一方、一般企業においても、AIを悪用した不正アクセスや情報漏洩被害の急増を背景に、攻撃の予兆を捉えて先回りして対処する「プロアクティブなサイバー防御」の重要性が高まっています。
そこで重要となるのが、組織外部の脅威情報を収集・分析し、対策に活用する「脅威インテリジェンス」です。ダークウェブ上の漏洩情報や攻撃者の動向を把握することで、攻撃の兆候を早期に発見し、被害発生前の対策やリスク低減を実現します。
*1 Active Cyber Defense(能動的サイバー防御)
脅威インテリジェンスプラットフォーム「KELA」
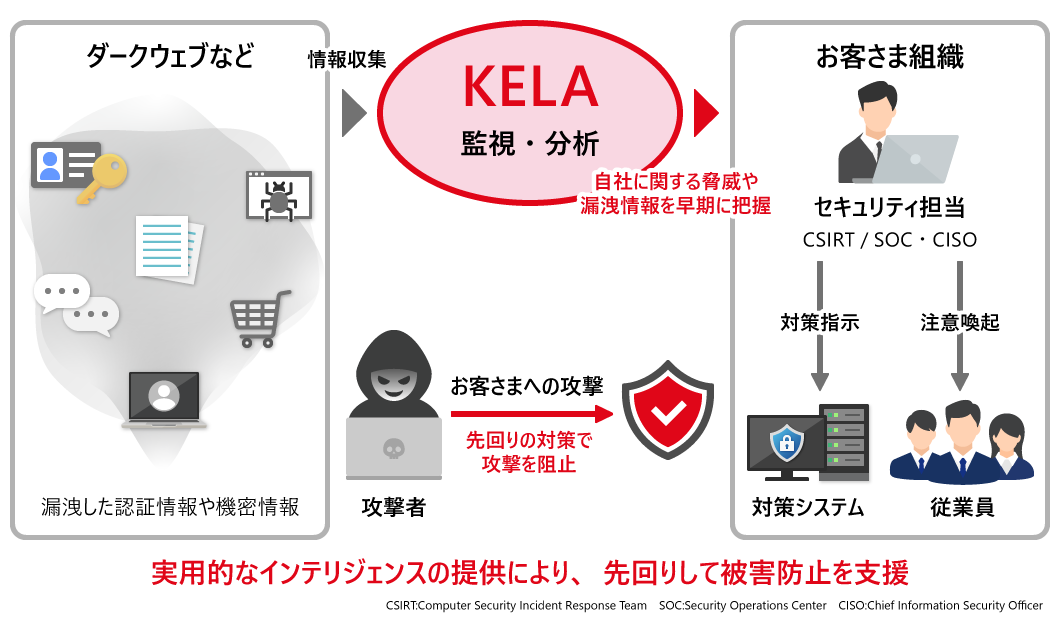
KELAは、アクセスが困難なダークウェブやサイバー犯罪フォーラムなどを継続的に監視・分析。漏洩した認証情報や機密情報、攻撃活動の兆候などを早期に把握し、被害を未然に防ぐための実用的なインテリジェンスを提供します。
特長
-
攻撃者視点からプロアクティブに脅威を把握
登録したドメインやIPアドレス、キーワードをもとに、アンダーグラウンド市場を常時監視。自社に関連する脅威や漏洩した情報を早期に検知することで、攻撃の予兆把握を支援。
-
脅威を分析し、的確なリスク判断を支援
脅威アクター情報、技術インテリジェンス、ネットワーク情報を統合的に分析。脅威の背景や関連性を把握し、的確なリスク判断を支援。
-
実践的な脅威インテリジェンスを活用
認証情報の漏洩監視、脅威アクターの調査、サイバー犯罪動向の把握などを行い、幅広い脅威情報を提供。セキュリティ運用やインシデント対応の高度化を支援。
提供モジュール
| MONITOR | 漏洩した情報や自社に関連するキーワードを継続的に監視 |
|---|---|
| IDENTITY GUARD | 漏洩した認証情報や侵害されたアカウント情報を検知 |
| THREAT LANDSCAPE | あらゆるサイバー攻撃や脅威動向を収集 |
| TECHNICAL INTELLIGENCE | 悪性IPアドレスやドメインなどの技術的な脅威情報を収集 |
| THREAT ACTORS | 脅威アクターの活動や特徴を可視化 |
| BRAND CONTROL | フィッシングサイト、ブランドなりすまし、ドメイン悪用の検知 |
| ALEX - DIGITAL CTI*1 ANALYST | 対話型AIエージェント(KELA独自AIアナリスト)。AIを活用し、24時間365日体制で脅威分析を実施 |
*1 Cyber Threat Intelligence(サイバー脅威インテリジェンス)
攻撃対象となる資産や脆弱性を可視化し継続的に脅威を管理「ULTRA RED」
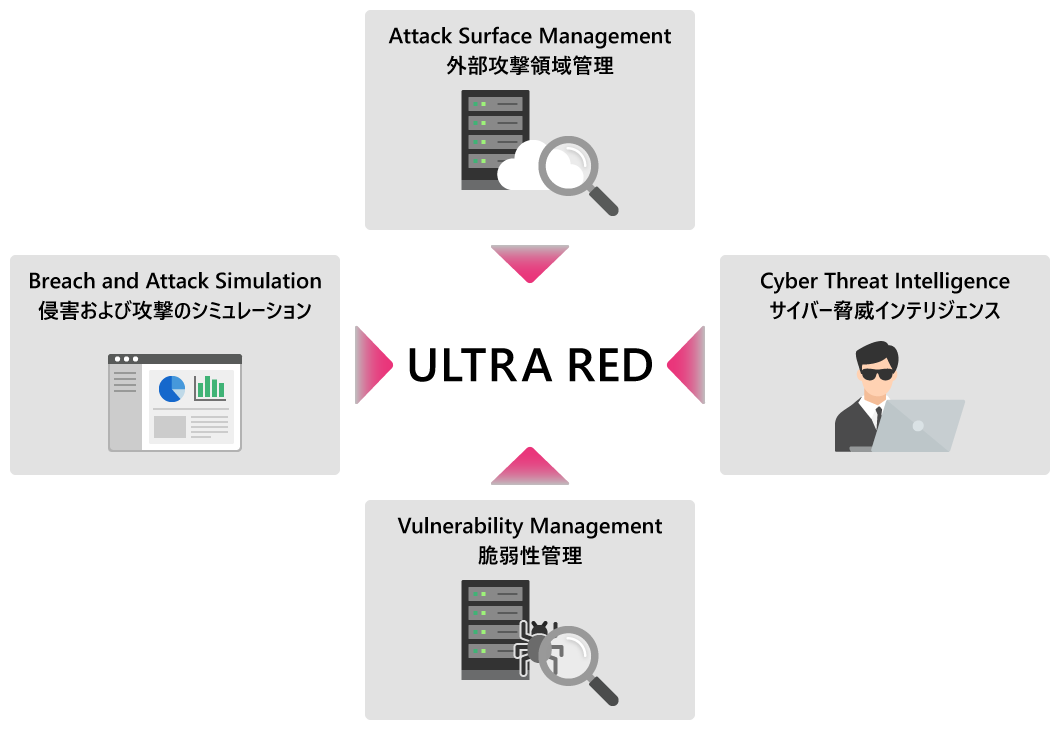
ULTRA REDは、ASM*1やBAS*2、CTI の機能を備え、自社の外部公開資産や脆弱性を継続的に発見・検証するCTEM*3プラットフォームです。KELAと連携することで、ULTRA REDのCTIで検知した脅威に加え、ダークウェブやサイバー犯罪コミュニティで収集した脅威情報の活用が可能。実際に悪用される可能性のあるリスクの特定を支援します。
*1 Attack Surface Management(外部攻撃領域管理)
*2 Breach and Attack Simulation(侵害および攻撃のシミュレーション)
*3 Continuous Threat Exposure Management(継続的脅威エクスポージャー管理)
特長
-
攻撃者視点で継続的にリスクを可視化
インターネットで公開された脆弱性を継続的に可視化し、管理対象外のシステムや設定不備を検出。攻撃対象となるリスクの把握を支援。
-
実証ベースの評価による優先順位付け
脆弱性の有無だけでなく、疑似攻撃によって「実際に悪用可能なリスク」を立証。リスクの大きさやビジネス影響を踏まえ、優先的に対処すべき課題を明確化。
-
脅威の発見から評価・改善までを支援するCTEMプラットフォーム
外部アタックサーフェス管理、サイバー脅威インテリジェンス、脆弱性検証を統合し、リスクの発見から評価、改善までの継続的なサイクルを支援します。
サプライチェーンのセキュリティリスクを可視化・評価するクラウドサービス「SLING」
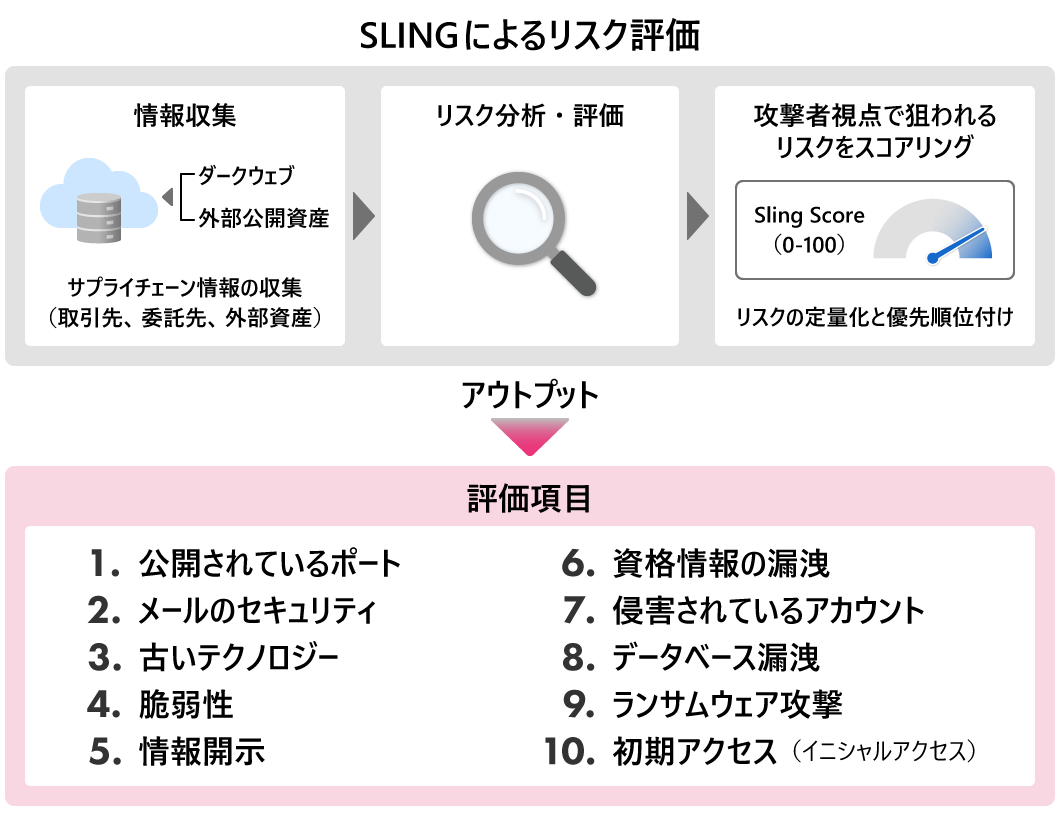
SLINGは、サプライチェーンのセキュリティリスクを可視化・評価するサードパーティリスク管理ソリューション(TPRM*1)です。ダークウェブ上の漏洩情報や外部公開資産の状況をもとに取引先ごとの危険度を独自の「Sling Score(0~100)」で客観的に定量化。リスクの高い取引先を迅速に把握し、適切な対策や意思決定を支援します。また、脅威インテリジェンス「KELA」と連携することで、リスク検知時の根本原因の特定や深掘り調査がシームレスに行え、取引先への具体的な対応指示やインシデントの未然防止をより確実なものにします。
*1 Third-Party Risk Management
特長
-
サプライチェーンを狙う、潜在的サイバーリスクを把握
取引先や委託先のセキュリティ状況を継続的に可視化し、漏洩情報や脆弱性、外部公開資産に起因するリスクを把握。サプライチェーンを経由した攻撃の兆候検知を支援。
-
脅威インテリジェンスを活用したリスクの優先順位付け
脅威に関する情報と取引先のリスク情報を組み合わせて分析し、攻撃者視点で悪用される可能性を踏まえたリスク評価を実施。対処すべきリスクを優先順位付けし、効率的な対策を支援。
-
継続的なリスク監視による能動的な防御を実現
取引先のセキュリティ状況やリスクを継続的に監視し、新たな脅威やセキュリティの低下を早期に把握。サプライチェーン全体のセキュリティ強化と継続的なリスク低減を支援。
このようなお悩みを解決します
- 課題
- 解決
-
課題
攻撃の高速化と従来対策の限界
- AIの悪用やランサムウェア攻撃の高度化により、インシデント発生後の対応だけでは事業停止を防ぎきれない。
-
解決
先手を打つ「アクティブディフェンス」
- ダークウェブなどを常時監視し、攻撃準備段階での漏洩情報や標的化の予兆を早期検知。侵入前に対策することで、サイバー攻撃による被害リスクを低減。
-
課題
脆弱性ノイズの増大とセキュリティ人財不足
- 膨大な数の脆弱性アラートに追われ、優先度の判断が困難。分析・トリアージを行える高度なセキュリティ人財も不足している。
-
解決
「AI×自動侵入検証」による運用自動化
- AIエージェントによる自動トリアージと攻撃の自動シミュレーション(ABAS*1)により誤検知を排除し、真のリスクのみを対処。また、リスク分析により、優先順位付けすることで効率的な対応を支援。
-
課題
個別ツールのサイロ化と監視の抜け漏れ
- 脅威情報や資産管理、取引先対策がバラバラに管理され連携が不十分。公開資産やサプライチェーンのセキュリティ状況などの把握が困難。
-
解決
1つのプラットフォームでのシームレス統合
- KELA・ULTRA RED・SLINGを統合した運用管理ダッシュボードを提供。自社・外部資産・サプライチェーンの脅威情報を一元化し、シームレスな運用を実現。
*1 Automated Breach and Attack Simulation
日立ソリューションズだからできること
-
solution 01
セキュリティ製品・サービスとの連携による「先回り防御」の構築・実装
KELAが提供する高度な脅威インテリジェンスを、日立ソリューションズが提供するさまざまなセキュリティ製品とシームレスに連携し、セキュリティのスペシャリストが「先回りの対策実装」を一貫して支援します。
-
solution 02
ホワイトハッカーによる
運用支援・アドバイザリー「脅威インテリジェンスの分析やリスク判断が難しい」というお客さまに対しても、日立ソリューションズの高度な知見を持つホワイトハッカーが伴走し、実効性の高い運用を総合的にサポートします。
-
solution 03
導入・運用のハードルを下げる
MSSP*1型での提供高度なセキュリティ対策を、無理のないコストと運用体制でスモールスタートすることが可能です。お客さまのご要望に応じた導入形態をご提案しており、導入・運用の負担を軽減するMSSPモデルでの提供も可能です。
*1 Managed Security Service Provider
よくあるご質問
-
EDRなどのセキュリティ対策を実装済みですが、なぜKELAが必要なのですか?
EDRなどの社内監視では見えない「社外の侵入予兆」を把握するためです。ダークウェブやサイバー犯罪コミュニティを継続的に監視し、漏洩した認証情報や自社に関連する攻撃の兆候を早期に検知。脅威が侵入する前に先回りして対策を講じ、リスクの低減につなげる能動的サイバー防御(ACD)を実現します。
-
社内に高度な知見を有するサイバー脅威アナリストが不足していても、脅威インテリジェンスを使いこなせますか?
KELAでは、AIを活用して脅威データの特定や分析、重要度分類(トリアージ)を効率化し、脅威インテリジェンスの活用を支援します。また、対話型AIエージェント「ALEX - DIGITAL CTI ANALYST」により、脅威情報を対話形式で確認することも可能です。さらに、日立ソリューションズの専門家が分析結果の解説や対処まで伴走支援します。
-
ダークウェブ調査や脅威情報収集における、KELAのコンプライアンス上の配慮や安全性について教えてください。
KELAは、国際的な法的規制やコンプライアンスを厳格に遵守して情報を収集し、検索・調査時の匿名性も確保しています。すでに国内外の多くの行政機関や、セキュリティ基準が厳しい大手企業などで広く導入されています。
-
外部資産の攻撃の自動シミュレーション(ABAS)による、自社システムへの影響はありませんか?
システムへの影響を抑えたシミュレーションを実行します。事前に選択・承認した資産のみを対象とする「完全事前承認制」を採用し、破壊的な侵入ではなく該当脆弱性(CVE*1)の実効性のみを安全に立証する制御ロジックで検証します。
*1 Common Vulnerabilities and Exposures
-
自社で運用しているSIEM*1と連携できますか? SIEM連携によってどのようなことが実現できますか?
API*2などを通じてSplunkなどのSIEMと連携し、KELAの外部脅威情報と社内ログを組み合わせた分析が可能です。
さらに、SOAR*3などの自動化基盤や各種セキュリティ製品と組み合わせることで、漏洩アカウントへの対応や不審な通信の遮断など、初期対応の迅速化・自動化にも活用できます。*1 Security Information and Event Management
*2 Application Programming Interface
*3 Security Orchestration, Automation and Response
価格
個別にお見積もりします。お問い合わせください。
関連ソリューション
フロンティアAI時代のサイバー攻撃に備える脆弱性対策とサイバーレジリエンス
「フロンティアAI(最先端の高度なAI技術)」の悪用による脅威への備えに有効となる、「脆弱性対策」を起点としたサイバーレジリエンスの強化策などをご提供します。
Splunk
サーバー・ネットワーク機器・業務システム・センサーなどさまざまなマシンからログ・データを収集し、リアルタイムな検索/分析/可視化を行えるデータ分析プラットフォームを提供します。
※ 記載されている会社名および製品名は、各社の商号、商標、または登録商標です。
※ 本ページの一部は、生成AIにより生成されたコンテンツを使用しています。
最終更新日:2026年11月4日


