フロンティアAI時代のサイバー攻撃に備える
脆弱性対策とサイバーレジリエンス
概要
フロンティアAI(最先端の高度な汎用AI)の進化は、サイバー攻撃のスピードと高度化を劇的に引き上げています。これまでの防御速度を上回る攻撃に対し、企業はシステム侵害やそれに伴う業務停止・事業停止のリスクに直面しています。しかし、こうした脅威への備えは、単一の専用製品を導入すれば完結するものではありません。対策の本質は、AIによって高速化・高度化する攻撃に対し、従来のセキュリティ対策をより迅速かつ継続的に運用できる体制へと強化することにあります。そのため、フロンティアAIが悪用された際の脅威の実態を把握し、被害を最小限に抑え迅速に復旧する「サイバーレジリエンス」の観点から、脆弱性対策を起点としたセキュリティ強化を推進していくことが重要です。
こんな課題に
- フロンティアAIの悪用により、高速化・高度化する脅威に備えたい
- 攻撃数の増加に伴う防御対応の負荷をおさえ、対応遅延や脅威の見逃しを防ぎたい
- 既存の防御をすり抜けた攻撃による、急速な被害拡大や復旧の長期化を回避したい
フロンティアAIがもたらす脅威と課題
フロンティアAIの進化に伴い、攻撃手法が手動のプロセスから自律的かつ自動化されたアプローチへとシフトするなか、以下のような脅威が顕在化しています。
| 脅威 | 詳細 | |
|---|---|---|
| 1 | 攻撃プロセスの完全自動化と高速化 | システム探索、脆弱性の特定、攻撃コードの作成、侵入の試行に至る一連のサイバー攻撃サイクルがAIによって自動化され、人間の手作業を介さず「マシンスピード」で実行されるようになります。 |
| 2 | 検知を回避する動的な攻撃コードの生成 | AIが既存のセキュリティ監視メカニズムを分析し、検知パターンを回避するように攻撃手法やコードをリアルタイムで書き換えながら侵入を試みます。これにより、従来のシグネチャ型(パターンマッチング)防御の有効性が大きく低下します。 |
| 3 | 未知の攻撃経路・ シナリオの自律生成 |
単一の脆弱性だけでなく、複数の軽微な設定不備や仕様の隙間をAIが自律的に組み合わせることで、従来のセキュリティ診断では想定しづらかった新しい攻撃シナリオが自動構築されます。 |
| 4 | 攻撃の参入障壁の低下 | 高度なプログラミング能力やセキュリティ知識を持たない攻撃者であっても、高度なAIを利用・悪用することで、洗練されたサイバー攻撃を容易に実行可能になります。 |
こうした脅威に対し、従来の「侵入を未然に防ぐ境界防御」のみに頼る対策は限界を迎えており、企業は新たなセキュリティ課題に直面しています。フロンティアAI時代に高度化・高速化するサイバー攻撃への対策として重要となるのが、侵害されることを前提としたうえで、被害の局所化(セグメンテーション)、早期検知・自動対処、および迅速な復旧をめざす「サイバーレジリエンス」の強化です。
| 発生している課題 | 影響と詳細 | |
|---|---|---|
| 1 | 防御対応速度の限界 | 攻撃の進行速度が人間の分析・判断スピードを凌駕するため、手動による情報収集やパッチ適用では侵害を防ぎきれなくなります。 |
| 2 | 監視・対応リソースの枯渇 | 攻撃の試行回数とアラート量が急増することで、セキュリティ担当者(SOC/CSIRT)の対応能力が限界に達し、重要な脅威の見落としや対応遅延が発生します。 |
| 3 | 被害拡大の迅速化と事業停止リスク | 初期侵入から内部での横展開(ラテラルムーブメント)までが極めて短時間で行われるため、広範囲なシステム侵害やランサムウェア被害が拡大し、業務停止や事業継続の危機に直面します。 |
SOC:Security Operations Center
CSIRT:Computer Security Incident Response Team
脆弱性対策を起点に構築する、
フロンティアAI時代のセキュリティ強化策
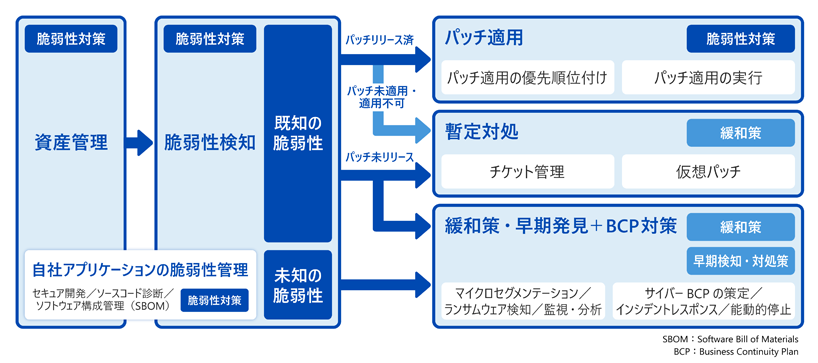
サイバーレジリエンスの観点から、まず防御の要として取り組むべきは「脆弱性対策」です。侵入の起点となる脆弱性を放置したままでは、どれほど高度な監視ツールを導入していても、フロンティアAIを悪用した動的な攻撃に十分に対応できない可能性があります。まずは既知・未知の脆弱性への備えを徹底することが肝心です。一方で、フロンティアAIにより高度化・高速化したすべての攻撃を未然に防ぐことは困難になっています。そのため、根本的な脆弱性対策をベースとしつつ、パッチ適用が困難なシステムを保護する「暫定対処」、万が一侵入された場合に被害を局所化する「緩和策」、そして迅速に復旧するための「事後対応」までを組み合わせた多層的なアプローチへと展開していくことが重要です。
資産管理・脆弱性検知
<資産管理>
脆弱性の把握をするために、まずは企業で利用されているIT資産の管理から始めることが必要です。
IT環境に適したエージェント型、OT環境に適した通信パケット解析型など、対象の環境に適した資産管理システムを活用することが重要です。
<脆弱性検知>
・既知の脆弱性対策
対象の資産の領域に応じて、脆弱性を検知・管理する手法が異なります。
| 領域 | 資産例 | ソリューション | |
|---|---|---|---|
| 1 | 外部公開資産 | 社外Webサーバー、VPNなど | EASM |
| 2 | 社内IT資産 (ネットワーク) |
FW/VPN/ルーター/スイッチなど | 脆弱性スキャナ 脆弱性診断 |
| 3 | 社内IT資産 (ホスト) |
PC/サーバー/仮想環境など | ITAM SAM |
EASM:External Attack Surface Management
FW:Firewall VPN:Virtual Private Network
ITAM:IT Asset Management
SAM:Software Asset Managementk
・未知の脆弱性対策
ペネトレーションテストなどを活用し、攻撃者の視点で段階的な疑似攻撃(対象の探索・分析・侵入)を実施することで、既知の脆弱性だけではなく、悪用可能な未知の脆弱性や未知の攻撃経路の発見を支援します。
自社アプリケーションの脆弱性管理
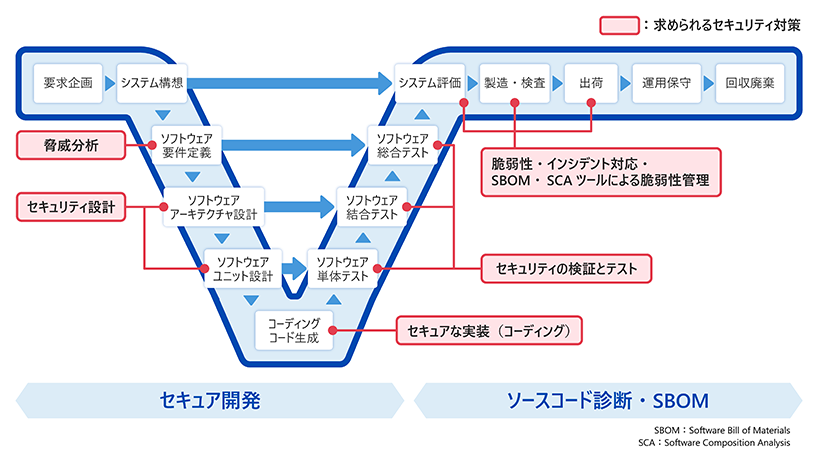
自社アプリケーションの脆弱性管理は、「開発時」と「運用時」の2つのフェーズに分けて対策します。
開発時には脆弱性を作り込まないための「セキュア開発」を徹底し、運用開始後は「ソフトウェア構成管理(SBOM)」や「脆弱性診断(ソースコード診断)」を用いて継続的に管理を行います。
パッチ適用
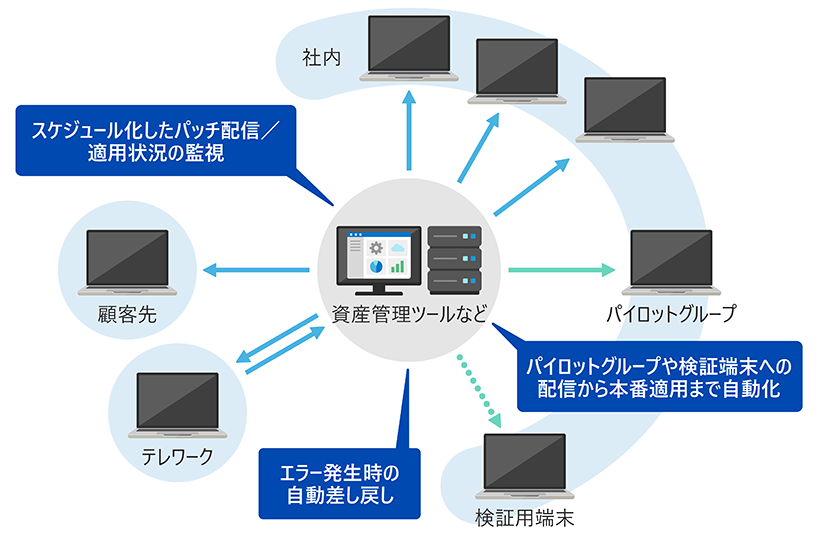
脆弱性対策において、中核となるのがパッチ適用です。「脆弱性の深刻度」「悪用のされやすさ」「資産の重要度」を踏まえ、優先度の高いパッチから順に適用します。さらに、資産管理ツールなどを活用し、配信の自動化や適用状況のリアルタイム監視といったプロセス自体を自動化していくことも重要です。
暫定対処
システムの影響や検証の都合により「パッチ適用ができない(適用不可・未適用)」システムが存在する場合、それを無防備なまま放置することは極めて危険です。リスクを最小限に抑えるため、運用上でリスクをトラッキングする「チケット管理」や、技術的防護を行う「仮想パッチ」により暫定的に対処します。
<チケット管理>
パッチをすぐ適用できないシステムであっても、脆弱性の放置(管理漏れ)を防ぐことが重要です。チケット管理ツールなどを活用し、未適用システムと脆弱性情報を紐づけて一元管理・トラッキングします。
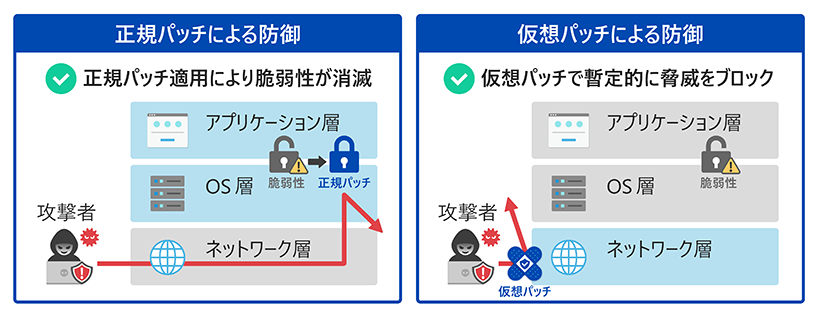
<仮想パッチ>
脆弱性が発見されたものの、メーカーのパッチリリースが追いついていない/出ていない、というケースに有効となるのが仮想パッチの適用です。
仮想パッチにより、OSやアプリケーションなどの脆弱性を突いた不正コードやプロセスを含む通信があった際に、その通信・プロセスを検知・遮断することが可能です。
緩和策・早期発見
適切に脆弱性を管理しても、フロンティアAIを活用した高度な攻撃によりゼロデイの脆弱性を突かれる可能性があります。そのため、侵害されることを前提とした対策や、インシデントを早期に発見する対策も重要です。
<緩和策>
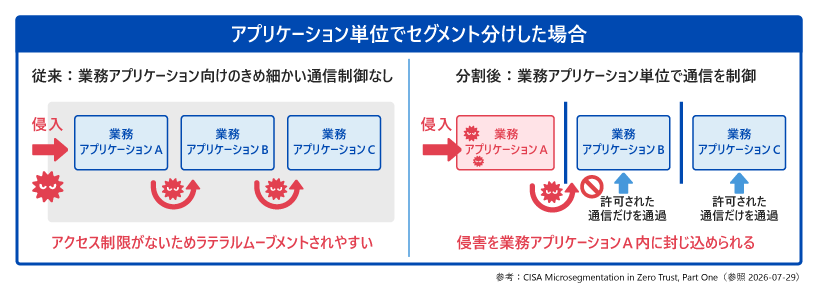
サーバーやアプリケーション単位など、セグメントごとに必要な通信だけを許可(マイクロセグメンテーション)します。脅威侵入後の横展開や内部拡散を局所化できるため、被害拡大を防ぎます。
また、ランサムウェア特有の挙動を精緻に捉えることで、既存のアンチウイルスやEPP・EDRをすり抜けた場合でも、暗号化が始まる前に検知・遮断し、実害が生じる前に脅威を封じ込めます。
<早期発見>
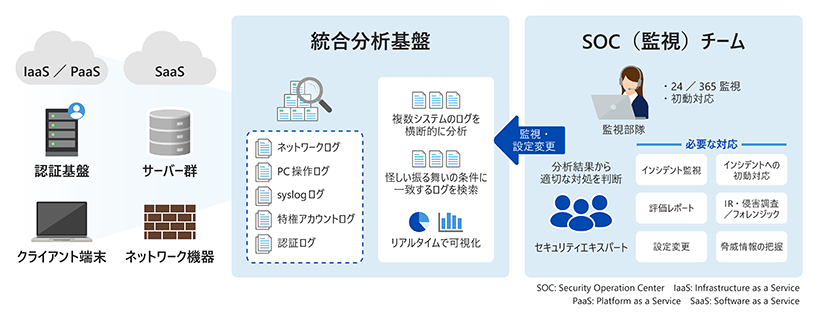
EDR・NDR・ITDRを包括したXDRによる相関分析やSIEM基盤またはSOAR基盤を活用し、早期発見から早期対応までを実現します。
EDR:Endpoint Detection and Response
NDR:Network Detection and Response
ITDR:Identity Threat Detection and Response
XDR:Extended Detection and Response
SIEM:Security Information and Event Management
SOAR:Security Orchestration, Automation, and Response
BCP対策
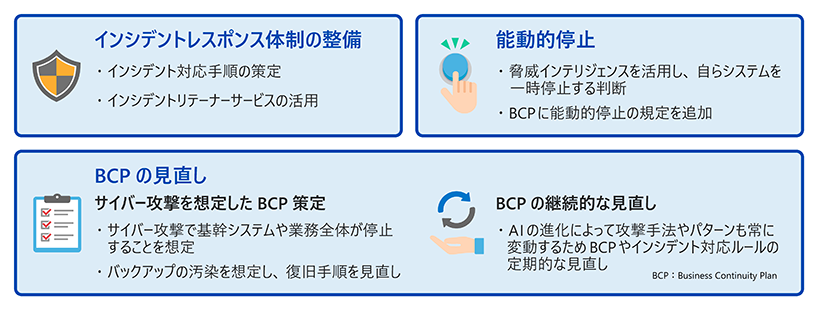
未知の脆弱性を突く高度な攻撃が増加することで、適切な脆弱性管理や多層防御・暫定対処などでも防ぎきれないケースが発生します。
そのため、サイバーレジリエンスの観点から、攻撃を受けることを前提とした対応が重要になります。
主な製品・サービス
| 対策概要 | 対策 ソリューション |
概要 | 製品・サービス |
|---|---|---|---|
| 資産管理 | IT資産管理 | 組織内に存在するPC、サーバー、ソフトウェアなどのIT資産を継続的に把握・一元管理します。管理対象や利用状況を可視化することで、脆弱性対策の漏れを防ぎ、対応が必要な資産を迅速に特定できる状態を整備します。 | |
| 脆弱性検知 | 脆弱性・攻撃対象の把握 | IT資産や外部公開資産に存在する脆弱性、設定不備、攻撃経路などを把握し、攻撃者から狙われる可能性のある箇所を可視化します。リスクの高い箇所を特定することで、脆弱性対応の判断と対策の迅速化を支援します。 | |
| 自社アプリの脆弱性管理 | セキュアバイデザイン | 自社で開発するアプリケーションについて、設計、開発、運用の各段階で脆弱性を管理します。ソースコードやOSSの構成・ライセンス・脆弱性情報を可視化し、SBOMの整備や診断、セキュリティを考慮した設計を通じて、安全な開発・運用を支援します。 | |
| パッチ適用 | パッチ管理 | 検出された脆弱性の深刻度、悪用可能性、対象資産の重要度などを踏まえて、パッチ適用の優先順位を整理します。パッチの配布、適用状況の確認、未適用端末の把握までを一元的に管理し、迅速かつ計画的な脆弱性対応を支援します。 | |
| 暫定対処 | チケット管理 | パッチをすぐに適用できない資産について、対応期限や進捗状況、担当者などをチケットで管理します。対応漏れや長期放置を防ぎ、関係部門間で状況を共有しながら、恒久対策までの継続的なフォローを支援します。 | |
| 仮想パッチ | 正式パッチが未提供、未適用、または業務上の理由で適用できない脆弱性に対し、通信や攻撃パターンを検知・遮断することで暫定的に脆弱性を突く攻撃を防御します。実環境への変更を抑えながら攻撃リスクを低減し、正式なパッチ適用までの防御を支援します。 |
|
|
| 緩和策・早期発見+BCP対策 | マイクロセグメンテーション | ネットワークをシステム、業務、端末などの単位で細分化し、必要な通信のみを許可することで、不正アクセス後の横展開を抑制します。侵害が発生した場合でも影響範囲を限定し、重要システムへの到達や被害の拡大を防ぐための対策を支援します。 | Cisco Secure Workload Akamai Guardicore Segmentation |
| ランサムウェア検知 | ランサムウェア特有の挙動を精緻に捉え、既存のアンチウイルスやEPP・EDRをすり抜けた場合でも、暗号化が始まる前に検知・遮断し、実害が生じる前に脅威を封じ込めます。 | ||
| 監視・分析 | エンドポイント、ネットワーク、クラウドなど複数の領域からセキュリティ情報を収集し、相関分析や継続的な監視を行います。単一の対策では発見しにくい不審な挙動や攻撃の兆候を早期に把握し、迅速な調査・対処につなげます。 | ||
| インシデント対応 | サイバー攻撃や情報漏洩などのインシデント発生時に、影響範囲の特定、原因調査、封じ込め、復旧、再発防止までの対応を支援します。専門的な知見を活用して初動対応を迅速化し、被害拡大と業務影響の最小化を図ります。 | ||
| サイバーBCP | サイバー攻撃によるシステム停止を想定し、重要業務を継続・復旧するための方針、体制、手順を整備します。平時の計画策定や訓練を通じて実効性を高め、インシデント発生時の意思決定と早期復旧を支援します。 |