

ID管理
ID管理のあるべき姿と
ID管理のあるべき姿について紹介するとともに、あるべき姿に近づけるための対策について解説していきます。

- ID管理のあるべき姿を確認したい
- 現代のID管理に必要な要素はなんだろう
- IDaaSはID管理の効果的な対策なのだろうか
テレワークが急速に広がり、クラウドサービスの利用が当たり前になったことにより、どのようにID管理をしていくべきなのか、改めて自社の管理方法を見直す企業が増えています。
本記事では、IDaaSの最大手「Okta」のディストリビューターである日立ソリューションズのIDaaSチームが、ID管理のあるべき姿について紹介するとともに、あるべき姿に近づけるための対策について解説していきます。
この記事に関連するおすすめの
ID管理のあるべき姿を

テレワークの普及や企業のクラウドサービス利用の拡大により、社内システムへのアクセスは、限定されたネットワークだけではなく、個人や公共などの外部ネットワークからのアクセスも必要となるなど、アクセス方法が多様化しました。
それに伴い、従業員の社内システムへの認証をマネジメントすることの重要性が高まっています。
現代の働き方に合わせたID管理のあるべき姿を知ることは、自社に不足している対策を練るための材料となります。
ここではID管理のあるべき姿を3つの軸から整理していきます。
セキュリティ対策
認証情報の管理が適切にされていないと情報漏洩の原因となりえます。
例えば、退職者のIDを削除せずに放置してしまうと、退職後も企業システムにアクセスできてしまうことがセキュリティ上の大きなリスクとなります。このようなことを避けるために、IDの削除漏れがないことの確認や、IDの棚卸し作業をする必要があります。
認証情報を確認するルールが内部監査などで規定されていることや、各種システムの認証情報の管理徹底が必要です。
業務効率化
認証情報の管理が部署ごとにバラバラに管理されているとしたらどうでしょうか。
認証情報を管理する部署が複数にまたがれば、よりリスクは高まります。
人事部が人事システムの退職者IDを削除したにもかかわらず、情報システム部への情報伝達が適切になされず各種システムのIDが残ってしまった、などはありえるミスです。
誰がどこの部署で何のサービスを利用していたか、などの情報を一元管理しておくことで防げたミスかもしれません。
また、採用時期や人事異動の時期など、一度に多くの入退職や異動があった場合、従業員が利用するシステムすべてにおいて、ID登録や削除、権限変更を実施しなければならず作業工数は膨大なものとなります。
認証情報を適切に管理し、アカウントの移行作業時やメンテナンスの自動化・効率化などをおこなえば、システム管理者の工数軽減を図ることが可能となります。
コンプライアンス
法令遵守の観点からも、ID管理を徹底する必要があります。
不適切なアクセス権限の付与が発覚すれば罰則の対象となる場合があります。また、内部統制監査で是正勧告されれば、対応に甚大なコストがかかることが想定されます。
コンプライアンスは年々厳しくなっており、コンプライアンス違反は経営に大きな影響を与えうるため、認証情報を適切に管理する重要性もますます高まっているといえます。
コンプライアンスの観点で認証情報を適切に管理することが必須です。
あるべき姿のID管理に

次に、ID管理をどうやってあるべき姿にするのか、について解説していきます。
クラウドサービスの利用が定着する中で、各システムの認証情報を管理するために必要な対策をチェックしていきましょう。
ユーザー情報の一元管理
一昔前までは社内ネットワーク内にあるシステムの管理をしておけば問題がない、という企業が大多数でした。
社内システムのID管理には、Active Directory(アクティブディレクトリ)を構築するのが一般的で、社内ネットワーク内にあるシステムを一元管理していました。
しかし、企業向けのクラウドサービスの台頭により、企業がインターネット上にあるクラウドサービスを利用することが多くなってきました。
社外サービスであるクラウドサービスについては、Active Directoryでは管理が難しい場合があります。
また、テレワークで従業員個人の契約するネットワークや個人端末から、社内システムにアクセスして業務を行うという状況も増えています。
従業員が社内情報にアクセスする手段が多様化している状況下において、社内システムへの認証を一元管理できるようにすることが、ID管理をあるべき姿にするために必要な要素だといえます。
認証情報を一元管理する
社内システムへのアクセス制御や認証を一元化するためには、ID管理システムの利用が欠かせません。
認証基盤としてのID管理システムにより、アクセス権限の削除漏れや異動に伴うアクセス権限付与など、システム担当者の管理業務を効率化するだけではなく、人為的なミスを減らすことにも繋がります。
どのように認証基盤を構築・運用をすべきなのか、改めて考えるべきだといえるでしょう。
社員以外のID管理
ID管理のあるべき姿を考える際に、自社の社員以外のID管理を考える事も非常に重要となっています。
近年では、グループ会社や社外のビジネスパートナーと一緒に、コミュニケーションツールをはじめとするクラウドサービスを利用するケースが増えているからです。
自社の重要な情報に社外からもアクセスできるIDの存在は、セキュリティ面からもコンプライアンス面からもリスクとなりうるため、適切にID管理することが重要だといえます。
しかし、これまでの人事システムを起点としたID管理や、Active DirectoryでのID管理では、自社の社員以外のID管理が難しいというのが現状です。
IDaaSによるID管理は

社内ネットワークにあるシステムのIDのみならず、社外ネットワークにあるクラウドサービスのIDや、個人のデバイスでの社外からのアクセスなども、包括的に一元管理が可能な認証基盤とはどのようなものでしょうか。
それが「IDaaS(アイダース)」と呼ばれるサービスです。
「Identity as a Service」の略称で、SaaSやIaaSなどと同じく、IDをクラウドで管理するサービスとなります。
認証基盤としてのIDaaSのメリットは以下のとおりです。
- 企業が利用するクラウドサービスのIDを統合管理
- 既存Active Directory環境との統合
- グループ企業などの認証基盤を容易に統合
これらにくわえて、Active Directoryで実現できていた以下の要件もIDaaSには含まれています。
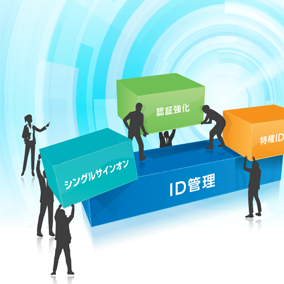
- 社内外システムへのシングルサインオン(SSO)を実現
- 条件に応じたアクセス制限や多要素認証を機能として追加することが可能
- 接続検証済アプリケーションはID自動連携、ID管理の工数・コストの削減が可能
- 各システムの利用状況やパスワード変更などの履歴をログ採取が可能で、監査レポート作成に有効活用できる
つまり、ID管理のあるべき姿に必要な要素を網羅しているといえるサービスがIDaaSです。
さらにIDaaSは、SaaS型のサービスのため自社での更新作業などは不要なうえ、最新のセキュリティ環境を維持することもできます。
まとめ

本記事では、ID管理のあるべき姿と実現するために必要な要素について解説しました。
社内ネットワークにあるシステムだけを管理しておけばいいという時代は終わり、クラウドサービスの活用や社外からのアクセスがある前提で、どうやって認証情報を管理していくかが重要になっています。
働き方が多様化する中、今後どのように認証基盤を運営すべきかを考えるにあたって、IDaaSは大きな選択肢の1つになるはずです。

おすすめの記事


記事の絞り込み
- すべて表示
- IDaaS
- ID管理
- テレワーク
- リモートワーク
- ゼロトラスト
- セキュリティ
- できること
- メリット