

IDaaS
できること
急拡大するIDaaS市場を
IDaaSの市場規模やその成長背景、
市場で選ばれるIDaaS製品の要件に

- IDaaSはどれくらいの市場規模があるんだろう
- IDaaS市場が急成長しているのはなぜだろう
- これからIDaaS市場はどうなっていくんだろう
IDaaSという言葉を聞いたことがあるけど、IDaaSが実際にどれぐらい広がっているか、実感がないという方は多いのではないでしょうか。
本記事では、グローバルにおけるIDaaSのリーダー的存在「Okta」の、日本国内初のディストリビュターである日立ソリューションズが、IDaaSの市場規模やその成長背景、市場で選ばれるIDaaS製品の要件について詳しく解説をしていきます。
この記事に関連するおすすめの
IDaaS市場の現在と予測

まずは、IDaaS市場の現在と予測について解説をしていきます。
今、IDaaSの市場は急成長しています。
調査会社のアイ・ティ・アール社によれば、IDaaS市場の売上は2018年時点で21億円、前年と比べて43.8%増と拡大しています。企業におけるクラウドサービスの導入で、各サービスごとのIDをクラウド上でまとめて管理できるIDaaSのニーズが高まっています。
また、新型コロナウイルス感染症によって始まった「ニューノーマル」環境への対応で、IDaaSはこれからも一層の成長が見込まれています。
次に、なぜIDaaS市場が成長をしているのか、その理由について見ていきましょう。
IDaaS市場が

ここでは、IDaaS市場が急成長している理由について解説をしていきます。
IDaaS市場が急成長している理由は以下の4つです。
- クラウドサービスの利用が当たり前になった
- パスワードが複雑化し管理しきれない
- 人材の流動性が高まった
- セキュリティ要件が変化している
それぞれについて詳しく解説します。
クラウドサービスの利用が
1つ目の理由は、クラウドサービスの利用が当たり前になったということです。
クラウドサービスやスマートデバイスの普及により、ネットワークの内側にあったデータをクラウドに保存したり、ネットワーク外のユーザーが共同作業のために、企業のリソースにアクセスするといったことが日常的に発生するようになりました。
これまで当たり前とされてきたネットワークの外側と内側の境界でセキュリティを考える従来のやり方では、これからの時代にあったID管理は難しくなっていくでしょう。
ネットワークの境界を設けずID管理できるIDaaSは、クラウドサービスの利用が広がり、今後も加速していく状況において、ニーズが高いサービスです。
パスワードが複雑化し
2つ目の理由は、パスワードが複雑化し管理しきれなくなっているからです。
多くのサービスでは「8桁以上、英数字、大文字小文字、記号を含むもの」など、パスワードの設定条件が日々、複雑化しています。利用するクラウドサービスの増加に伴い、パスワードも増えて管理しきれなくなっています。
また、すべてのパスワードを個別に設定すると覚えられなくなるといったことから、「パスワードの使いまわし」が日常化している現状もあります。
複雑化したパスワード管理をシンプルに統合管理できる点でもIDaaSはニーズの高まっています。
人材の流動性が高まった
3つ目の理由は、人材の流動性が高まったからです。
転職や雇用形態の多様化など、企業内外での人の移動が活発になった結果、管理者が各ツールのアカウントを発行したり、削除したりといった手間が増加しています。
その手間を削減するためにもIDaaSは有効です。
セキュリティ要件が
4つ目の理由は、セキュリティ要件が変化しているからです。
以前から複雑化しているサイバー攻撃だけではなく、新型コロナウイルス感染症に端を発した働き方の変化やに伴い、求められるセキュリティレベルが高度化しています。
従来は会社のネットワークの出入り口を抑えるセキュリティの設計が主流でしたが、テレワークが当たり前になったことで、ネットワーク境界に依存しないゼロトラスト・セキュリティが改めて注目されています。
また、ビジネスの速度の重要性が増し、グローバル化も進む中、グループ会社や協業会社間での連携強化が重視されてきていますが、ネットワークが違う事企業間連携でも、ネットワークに依存しないセキュアなプラットフォームであるIDaaSが有効となります。
そのような背景のなかで、ユーザーの認証方法として、IDaaSを検討する企業が増えています。
次に急成長するIDaaS市場において、IDaaSにどういった機能が求められているのかを具体的に紹介していきます。
市場で求められる

ここでは、市場で求められるIDaaSの機能として、以下の5つについて解説をしてきます。
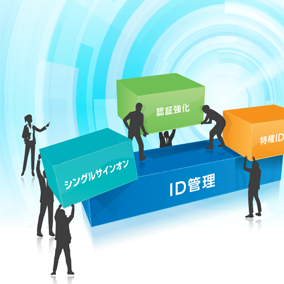
- シングルサインオン
- ID管理・連携
- アクセスコントロール
- 既存システムとの連携
- タイムリーなセキュリティ担保
それぞれの機能について解説していきます。
1. シングルサインオン
1つ目の機能は、シングルサインオンです。
シングルサインオンとは、1つのIDとパスワードを入力して、複数のWebサービスやアプリケーションにログインする仕組みで、クラウドでID管理するIDaaSのメイン機能の1つです。
このシングルサインオン機能を使えば、IDaaSにログインするだけで、ほかのシステムに自動的にログインすることができるため、ユーザーのIDとパスワードの入力・管理の手間を減らせます。
また、シングルサインオンによって、従業員による勝手なID・パスワードの管理をさせず、社内で決められた手順でクラウドサービスを認証させ、利用させることができます。
2. ID管理・連携
2つ目の機能は、ID管理・連携です。
ID管理・連携は、ユーザーのアカウント作成や削除、変更などを一元管理する機能です。
社員の入退社や異動に伴う、ユーザー情報の最新化やID情報の削除が簡単にできます。
またこの機能により、従来システムごとに行っていたID管理が、IDaaSのみで行えるようになります。
一部サービスだけ情報が更新されていない、四半期ごとにしか使わないシステムから削除し忘れた、といったID管理の負担を減らすことが可能です。
3. アクセスコントロール
3つ目の機能はアクセスコントロールです。
アクセスコントロール機能は、セキュリティの強化につながります。
IT管理者の許可を得たユーザーだけが、システムにアクセスできるようにしたり、部門によってアクセス可能な領域を変えたりできる機能です。
端末や場所によるアクセス制御を行うことで、許可されていないユーザーや社外からのアクセスを拒否して情報資産を守ります。
4. 既存システムとの連携
4つ目の機能は既存システムとの連携です。
IDを一元管理するシングルサインオンの効果を最大限生かすためには、すでに導入されている人事システムや独自の業務システムのような社内システムと連携できるかどうかも大切なポイントです。
5. タイムリーな
5つ目の機能はタイムリーなセキュリティ担保です。
サイバー攻撃の高度化や多様化に伴い、オンプレミス環境ではタイムリーなセキュリティ担保や設備の維持が難しくなってきています。
IDaaSは容易に導入できるにもかかわらず、常にセキュリティ環境を最新にすることができ、オンプレミスでは難しかったタイムリーなセキュリティ担保をスムーズに実現することができます。
最後に、市場で選ばれるIDaaS製品の要件についてまとめて紹介していきます。
市場で選ばれる

市場で選ばれているIDaaSの要件として、以下の7つを解説していきます。
- セキュリティに対する高い信頼
- 多要素認証などの高度な認証
- 高い可用性
- オンプレミス連携
- スムーズな導入
- サポート体制の充実
- 導入実績の充実
それでは、それぞれ詳しく見ていきましょう。
1. セキュリティに対する
1つ目の要件は、セキュリティに対する高い信頼性です。
情報資産にアクセスするために必要な認証やアクセス制御を、社外に委ねることになるため、高いセキュリティを確保しているかが最も重要なポイントとなります。
IDaaS提供企業のセキュリティが脆弱だった場合、悪意ある第三者からサイバー攻撃を受け、最悪の場合、自社のID・パスワードが流出して、情報資産が抜き取られる可能性があります。
このため、セキュリティや運用面に関して信頼性の高いサービスを選択するのが安全です。
2. 多要素認証などの
2つ目の要件は、多要素認証などの高度な認証です。
多要素認証とは、「記憶情報」と「生体情報」や「所有情報」を2つ以上組み合わせてセキュリティレベルを高める方法です。
2つ以上の要素が揃っていないと認証を完了することができないため、たとえID・パスワードが漏洩したり推測されたりしてしまっても、もう1つの要素がない限りはログインすることができません。
さらに現在では、ユーザーが普段と違うふるまいをしたときに追加認証を求めるリスクベース認証のような機能の需要も高まっています。
そのことからも、多要素認証などのより高度な認証を備えているIDaaSの方が安心です。
3. 高い可用性
3つ目の要件は、高い可用性です。
業務で利用するクラウドサービスは変化が激しく、ビジネス環境の変化によって次々に新しいサービスが生み出されています。
IDaaSの可用性が高いことで、ビジネス環境の変化にも柔軟に対応できるようになります。
企業活動の生命線であるIDaaSは通常時に安定稼働していることはもちろん、アップデート作業に伴う停止など、可用性・運用性がどれくらい耐えうるものかのチェックも大切です。
4. オンプレミス連携
4つ目の要件は、オンプレミス連携です。
IDaaSはクラウドとの親和性が圧倒的に優れていますが、オンプレミスとも連携できるのが特徴です。
社内ネットワーク内にある、Active DirectoryやLDAPといったオンプレミスで連携できる製品であれば、既存のアカウント情報をそのまま統合することもできます。
IDaaSなら、クラウドサービスだけでなく社内システムへのシングルサインオンにも活用できます。
これにより、社内システム・クラウドサービスを問わず、業務で必要なシステムにワンクリックでログインできるようになります。
5. スムーズな導入
5つ目の要件は、スムーズな導入が可能であることです。
通常、企業にとって新しい業務システムを導入する場合、相応の時間と手間がかかってしましまいます。
オンプレミス型では、SaaSやIaaS上に構築したシステムにアクセスするために社内ネットワークに穴を開ける必要があります。また、オンプレミス型の場合は社内ネットワーク内の限られた人がアクセスしてくる前提で設計されているケースが多いため、社外からアクセスさせる場合、相応の工数とセキュリティ上のリスクを抱えていました。
これに対し、IDaaSでは、各種クラウドサービスとの連携を前提に開発されているため、ネットワークに手を加えずに安全なアクセスをスムーズに構築できます。
導入のスムーズさが、システム構成の変更速度の速さにもつながります。
導入がスムーズに進むことは、IDaaS製品に求められる重要な要件です。
6. サポート体制の充実
6つ目の要件は、サポート体制の充実です。
IDaaSを導入するということは、新しい認証基盤で日々の業務を行うことになります。
そのため、もし何かトラブルが発生した際に、迅速にサポートしてもらえる体制がない場合、企業活動に多大な影響が出てしまいます。
そのため、IDaaSの導入においては、サポート体制や対応時間などをしっかり確認しておきましょう。
7. 導入実績の充実
7つ目の要件は、導入実績の充実です。
多数のユーザーが使っているサービスは、サービス提供側の体制が厚くなる特徴があります。
また、多くのユーザーが同じサービスを使うことで、サービス提供側が不具合やセキュリティインシデントに素早く気づけ、よりよいサービスの提供につながっていきます。
さらに、監視体制や解決力も強化されやすく、安心したサービスを受けることが可能です。
まとめ

企業におけるクラウドサービスの導入が進むとともに、ニューノーマルによるテレワークの急速な普及によって、クラウド上でIDをまとめて管理できるIDaaSのニーズが市場で高まっています。
多くのクラウドサービスのパスワードが複雑化するなど、利用者も運用者もしっかりと管理しておくことが難しい状況になっています。
IDaaSにはシングルサインオンやID管理・連携、アクセスコントロールといった機能がありID管理の手間や負担を減らします。
企業の認証基盤となるIDaaSは、セキュリティの高さと信頼性が何よりも大切になります。 また、社内システムと連携できるかも重要なポイントです。
自社の状況にあったIDaaSはどういったものか検討してみてはいかがでしょうか。

おすすめの記事


記事の絞り込み
- すべて表示
- IDaaS
- ID管理
- テレワーク
- リモートワーク
- ゼロトラスト
- セキュリティ
- できること
- メリット