

セキュリティ
できること
多要素認証とは?
セキュリティレベルを
多要素認証についての基本情報やほかの認証方法との違い、多要素認証を使ってセキュリティレベルを向上するための運用ポイントなどを解説します。
- 多要素認証について詳しく知りたい
- セキュリティレベルを多要素認証で向上させたい
- 多要素認証を運用するうえでのポイントをしっかりと把握したい
多要素認証は、不正ログインなどを防ぐために2つ以上の要素を組み合わせて本人確認を行う認証方式のことです。
本記事では、多要素認証についての基本情報やほかの認証方法との違い、多要素認証を使ってセキュリティレベルを向上するための運用ポイントなどを解説します。
この記事に関連するおすすめの
多要素認証とは
多要素認証とは、知識情報、所持情報、生体情報の3つの要素の中から2つ以上を組み合わせて本人認証するしくみのことです。英語ではMFA(Multi-Factor Authentication)と呼ばれています。
複数の要素を選択して使うことから、一般的なID・パスワード認証よりもセキュリティレベルが高いといわれており、導入している企業も多数あります。
ここでは、多要素認証を構成する以下3つの要素について、詳しく解説します。
- 知識情報
- 所持情報
- 生体情報
知識情報
知識情報とは、本人だけが知っている情報のことです。本人が知り得る情報をシステム側にも記憶させ、ログイン時に一致させる単純なしくみで、導入コストも低いのが特徴です。
知識情報の一例としては、本人が設定するパスワードやPINコードがあります。パスワードを忘れた際に再発行するための質問「本人が設定した秘密の質問項目」も知識情報に含まれます。
知識情報を設定する際は、他人から推測されにくい内容にすることが望ましいです。
所持情報
所持情報とは、本人だけが所有している情報のことです。本人だけが所有しているカードなどの情報を認証情報として、システム側に入力します。
たとえば本人名義のクレジットカードやキャッシュカード、運転免許証や保険証などがあります。
また、一時的に発行されるワンタイムパスワードも、本人が持つスマホ端末などに直接発行されるため、知識情報ではなく所持情報に分類されます。
使い方としては、ATMで手続きをする際に知識情報であるパスワードと組み合わせて処理させるなどがあります。
所持情報は本人が設定するのではなく、持っているものがそのまま情報になるため、紛失しないよう慎重な管理が必要です。
生体情報
生体情報とは、本人の特徴に関する情報のことです。本人の身体の特徴を照合してログインさせます。
生体情報の例としては、指紋や静脈認証、虹彩認証、顔認証などが挙げられます。スマートフォンのロック画面からホーム画面を表示する際の指紋認証は、ご存知の方も多いのではないでしょうか。
生体情報は本人だけが持つ情報のため、盗難や複製されにくいメリットがありますが、導入コストが高くなりがちです。
おすすめの生体認証
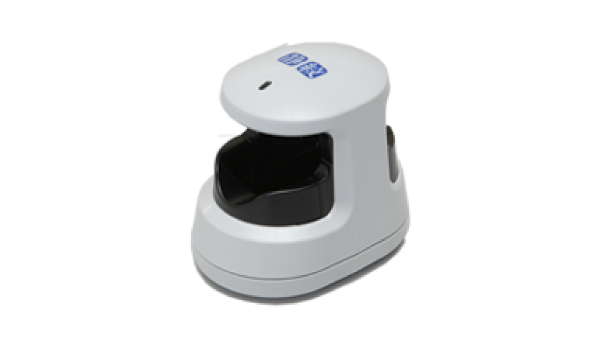
指静脈認証なら「指静脈認証システム 静紋」
指内部の静脈パターンを、人体に安全な近赤外線で撮影し、画像処理を行って認証する指静脈認証システムです。コンパクトさと使いやすさを追求しながら、優れた認証精度を兼ね備えています。
詳しくはこちら
クラウド型の顔認証なら「Biometric Signature Sign-in Service」
顔認証によるPCへのログインや、アプリケーションへのシングルサインオンをクラウドサービスで実現します。認証情報を端末に保存しない設計のため、共有端末でも安全に利用できます。
詳しくはこちら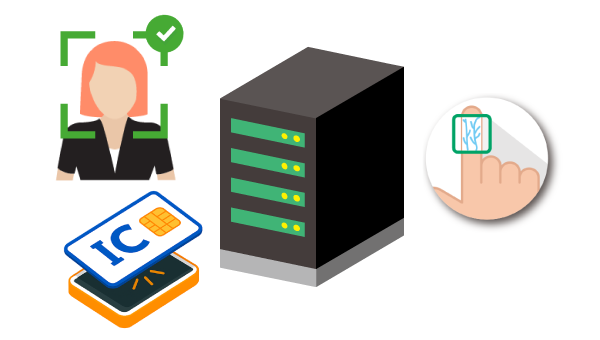
オンプレミス型の指静脈・顔認証なら
「認証管理システム AUthentiGate」
AUthentiGateは、指静脈や顔認証、ICカードなどの認証情報を一元管理できるオンプレミス型の認証管理システムです。複数の認証方式に対応しており、用途に応じた使い分けが可能です。
詳しくはこちら
多要素認証とほかの認証
次に、多要素認証と以下2つの認証方法の違いについて説明していきます。
- 二要素認証との違い
- 二段階認証との違い
二要素認証との違い
二要素認証とは、知識情報、所持情報、生体情報の3種類の認証要素のなかから2種類を組み合わせて行う認証方式のことで、多要素認証の一つに分類されます。
多要素認証は二要素認証だけでなく、3要素以上の組み合わせも含みますが、3要素以上の組み合わせを利用するケースは稀なため、多要素認証と二要素認証はほぼ同義として用いられているケースが多いです。
二段階認証との違い
次に、二段階認証と多要素認証との違いをみていきましょう。
二段階認証とは段階的に行う認証方式のことです。
たとえば、1回目はIDやパスワードでログインするとします。1回目の認証に成功したら、2回目の認証で本人しか知らない情報を入力するといった方法です。
1回目と2回目の認証方式でどちらも知識情報の要素を取り入れる場合は、二段階認証になりますが、多要素認証とはいえません。
1回目と2回目で扱う要素が違う場合、たとえば、1回目は知識情報、2回目は所持情報を使う場合は二段階認証かつ多要素認証になります。
二段階認証と多要素認証は分類の仕方が異なります。
多要素認証が必要とされる
多要素認証が必要とされている理由として、おもに以下の3つの背景があります。
- サイバー攻撃の増加
- 一般的なパスワード認証の限界
- ニューノーマルでの働き方の変化
それぞれ、一つずつ解説していきます。
サイバー攻撃の増加
多要素認証が必要とされている背景の一つ目として、サイバー攻撃の増加があります。
近年サイバー攻撃が増加、悪質化しています。
IDやパスワードを設定する際、悪意を持った攻撃者から狙われやすい単純で特定されやすい単語などが使われがちです。
また、同じパスワードを複数のシステムで使い回す、似たようなパスワードを設定するなど、運用面でパスワード管理が煩雑になっているのが現状です。
一旦機密情報が外部に流出してしまうと、攻撃者が即システムにアクセスしてもおかしくありません。
個人ユーザーの場合は登録している個人情報が流出、クレジットカードが不正に利用されてしまうなどの恐れがあり、企業システムにおいては、機密情報が外部に漏れてしまうなどの危険性があります。
サイバー攻撃が高度化する昨今、不正ログインのリスク軽減のために多要素認証でセキュリティを強化することは必須といえるでしょう。
一般的なパスワード認証の
限界
多要素認証が必要とされている背景には、一般的なパスワード認証のみでのセキュリティの限界も挙げられます。
あらゆる攻撃から情報を守るためには、まずはパスワードを他人が予測不可能な複雑な文字列に設定することが必要です。
実際、ハッキングによる侵害の多くはパスワードが原因といわれていますが、設定値はユーザー各個人が決めるため、パスワード強化のみでの対応は困難なのが実情です。
また、システム担当者がパスワードの定期的変更を周知しても、利用者である従業員が推測可能なパスワードを設定してしまう、複数のシステムで同じパスワードを使いまわす、パスワードをメモに書いてPCに貼るなどして誰でもログインできてしまう、などの状況も起こりがちです。
パスワードは一度破られてしまうと、同じパスワードを設定している複数システムも危険にさらされてしまいます。
技術的な対策をいくら講じても、パスワードだけの認証方法では心もとないといえるでしょう。
AWS(Amazon web services)やMicrosoft Azureなどのクラウドサービスでは、セキュリティ対策として2段階認証を採用するなど、最近のおもな対策の流れは多要素認証となっており、セキュリティ対策の強度を高める多要素認証に関心が高まっています。
ニューノーマルでの働き方の
多要素認証が必要とされている背景として、働き方の変化も挙げられます。
新型コロナウイルス感染症によって、在宅ワークやテレワークを積極的に活用する企業数が急増し、ネットワークの末端であるエンドポイントも多様化しています。つまり、アクセスを社内ネットワークに限定していた時代よりもさまざまな脅威にさらされる可能性が高まっているともいえるのです。
そのため、場所に捉われない新しい働き方に適した新しいセキュリティ対策が求められています。
多要素認証の安全性を
ここでは、多要素認証の安全性を高めるために必要な運用ポイントをご紹介します。
- パスワードルールの適切な設定
- ワンタイムパスワードの追加
- 端末紛失防止の徹底
それぞれ、一つずつ解説していきます。
パスワードルールの
適切な設定
多要素認証の安全性を高めるための運用ポイントの一つ目は、パスワード設定のルールを適切に設定することです。
セキュリティリスクを考えれば、多要素認証だからといって簡易すぎるパスワードは設定できないようにルールを決めることは重要です。しかし、厳しすぎるルールはかえって漏洩の可能性を高めることにもつながります。従業員がパスワードを覚えきれずメモをしてしまう、などを助長してしまう可能性があるためです。
ルールの中には、パスワードに使用する文字種や文字数以外に有効期限も含まれます。これも漏洩リスクを鑑み有効期限が短いルールに設定しがちですが、有効期限が短いということは頻繁にパスワードを更新する必要がある、ということでもあります。
さらに、システムごとにパスワードを分散管理している場合などは、有効期限が切れるタイミングがシステムごとに変わってしまうため、従業員は一層覚えるのが難しくなり、忘れないようメモを取るなどをすることになるため、結果的に漏洩のきっかけになってしまうことがあります。
このようなことから、パスワード設定のルールは厳しめにしつつも、システムごとに分散させるのではなく1カ所で集中管理すべきといえます。
以上の点に留意しながらパスワードの設定ルールを決め、安全性を高めていきましょう。
ワンタイムパスワードの追加
多要素認証の安全性を高めるためには、ワンタイムパスワードの追加も有効です。
ワンタイムパスワードとは、一回のみ使うパスワードのことです。認証のたびに新しいパスワードが通知されます。
具体的には、電話がかかってきて自動オペレーターからワンタイムパスワードを伝えられる、SMSに発行される、もしくは操作している物と別の端末のメール画面にパスワードが発行されるなどの方法でワンタイムパスワードを取得します。
ワンタイムパスワードは毎回異なるパスワードを利用するため、万一パスワードが漏れてもリスクが低くなり、セキュリティ強化に効果的です。そのため、銀行アプリのログインや、クレジットカード入力など、重要な機密情報を取り扱うシステムにも活用されています。
端末紛失防止の徹底
多要素認証の安全性を高めるためには、端末紛失防止を徹底することも重要です。
認証に必要な生体情報はスマートフォンやパソコンなどに保存されているので、慎重なパスワード管理を行なっていても、端末そのものをなくしてしまうと脅威にさらされる可能性があります。
紛失などの人為的なミスをなくすためにも、セキュリティに関する教育を実施するなどして、従業員一人ひとりが高い意識を保てるようにしましょう。
まとめ
今回は多要素認証について解説しました。
時代の変化に合わせて新しい認証方式を採用しセキュリティを強化していくことは、システムの安全性を維持するために重要です。
その点、IDaaS(Identity as a Service-クラウド型ID管理・統合認証サービス)なら最新の認証機能を常にアップデートしているので、今後出てくる新しいセキュリティ機能もすぐに利用できます
参考:IDaaS-クラウド型ID管理・統合認証サービスとは?時代に合わせた認証方式を上手に活用しながら、パスワードや端末管理をしっかり行いセキュリティレベルを高めていきましょう。

おすすめの記事


記事の絞り込み
- すべて表示
- IDaaS
- ID管理
- テレワーク
- リモートワーク
- ゼロトラスト
- セキュリティ
- できること
- メリット