

テレワーク
セキュリティ
テレワークで
セキュリティ上の
テレワークの推進にあたっての、セキュリティ上のリスクと必要な対策について解説します。
- テレワークを導入したけれどセキュリティ面で不安がある
- テレワークではセキュリティ上どのようなリスクがあるの?
- テレワークを行う際のセキュリティ対策について知りたい
災害時のBCP対策や働き方改革として推進されてきたテレワークが、新型コロナウイルス感染症対策により急速に普及しました。
しかし、社外のさまざまな場所から、さまざまなデバイスで業務を行うテレワークは、情報漏洩などのリスクも伴います。テレワークのメリットを享受するためには、セキュリティ対策が鍵を握っていると言っても過言ではありません。
本記事では、グローバルにおけるIDaaSのリーダー的存在「Okta」の、日本国内初のディストリビュターである日立ソリューションズが、テレワークの推進にあたっての、セキュリティ上のリスクと必要な対策について解説します。
この記事に関連するおすすめの
テレワークにおける最大の
テレワークは、英語のTele(離れて)とwork(働く)を合わせた造語です。テレワークには、自然災害やパンデミック時にも業務を止めない、ワークライフバランスを実現できる、社員の移動コストの削減や業務を効率化などのメリットがあります。
メリットがある一方、企業によっては、社内の意思疎通の問題や、顧客など外部対応への支障、情報セキュリティへの不安といったデメリットも浮かび上がってきています。
中でも最大の課題は、情報セキュリティに対するリスクマネジメントです。
ここからは、テレワークの普及が求められている理由と、セキュリティリスクが増加している背景について説明します。
日本でもテレワークの普及が
野村総合研究所の調査によると、新型コロナウイルス前の日本ではテレワークの利用率は9%でした。しかし、令和2年7月時点で日本ではテレワークの利用率は31%と大幅に増加しています。新型コロナウイルス感染拡大防止のため、多くの会社がテレワークを導入したためです。
また、社会的背景からも今後テレワークの実施率が増加することが予測されます。その理由は、少子高齢化の進展により業種職種問わず人材不足が深刻化しており、生産性や柔軟性の高い働き方が一層重視されているからです。
公益財団法人日本生産性本部(令和2年)の「第1回 働く人の意識調査」によると、コロナウイルス問題が収束した後もテレワークを続けたいと考えている人が、半数以上にのぼりました。
セキュリティ上のリスクは
テレワークが急速に普及している一方、慣れないテレワーク環境での情報漏洩などのセキュリティリスクが高まっています。特に準備不足のままテレワークを開始した企業は、一層セキュリティ対策に注力しなければなりません。
テレワークの場合は、セキュリティ対策が不十分なネットワークと端末を利用する可能性があるため、より厳格なセキュリティ対策が求められるのです。
企業経営にテレワークが欠かせなくなった今、セキュリティリスクを理由にテレワークを中止することは難しく、セキュリティリスクを明らかにし、継続的に対策していくことが必要です。
テレワークにおける
ここまで、日本でテレワークの普及が求められていることと、セキュリティリスクが増大している点について述べてきました。ここからは、テレワークにおけるセキュリティ上のリスクとして、3つのリスクを紹介します。
- 管理しきれないことによる情報流出
- 端末などの紛失
- 情報の盗聴
では、それぞれ簡単に説明していきます。
管理しきれないことによる
1つ目のリスクは管理しきれないことによる情報流出です。
テレワークではどうしても上司や同僚の目が届きにくいため、セキュリティポリシーの違反を起こしやすくなります。たとえば、企業や組織が許可していないデバイスやクラウドサービスを利用することは、情報漏洩やウイルス感染の原因となるリスクがあります。
従来のセキュリティ対策で拡大したテレワークに対応しきれない状況の中、IT部門が対策を講じる前に従業員の行動いかんで不正アクセスを引き起こす可能性があります。
端末などの紛失
2つ目のリスクは端末などの紛失です。
端末などの紛失も、テレワークではセキュリティリスクとして十分注意しなければなりません。仕事で利用するPCやスマートフォンなどの端末を紛失すれば、そこから情報が流出する可能性は十分考えられます。
たとえパスワードを設定していても、ハッキングしてログインすることで、情報を盗まれる可能性は大いにあります。
情報の盗聴
3つ目のリスクは情報の盗聴です。
自宅やホテルや空港などでテレワークを行う場合には、情報の盗聴に注意しなければなりません。特に公衆WiFiやホテルに設置されたインターネット回線などでは、同時に利用している第三者に傍受される恐れがあります。
また、空港など不特定多数の人々が行き来する場所で電話やWeb会議による会話を行うと、その会話を第三者に盗み聞きされる恐れがあります。ここで入手された情報がさらに悪用され、重大なセキュリティインシデントにつながる可能性もあります。
働き方が柔軟になっているからこそ、社外から安全にアクセスできる仕組づくりや、不特定多数の人々が行き来する場所で業務しない、といったリモートワークのルールづくりが重要になってきています。
これからのテレワークに
最後に、これからのテレワークに向けたセキュリティ対策について、以下の2つの視点で解説していきます。
- 新しい時代にあったセキュリティ・ガイドラインの策定
- 新しい働き方にあった権限とログの管理
新しい時代にあった
まず取り組むべきは、新しい時代に沿ったセキュリティ・ガイドラインの策定です。
セキュリティ・ガイドラインを策定することによって、組織として統一した基本方針や行動指針が定まり、実施すべき対策を従業員一人ひとりに周知徹底を図ることができます。
ポイントは社外からのアクセスや端末の持ち出し方のルールだけではなく、クラウドサービスの利用申請やアクセスできる情報権限など、テレワークで業務を実施するうえで遵守すべきセキュリティの考え方・対応方法をまとめていくことです。
事業内容や規則などで、自社に最適なガイドラインは変わってきますが、IPAや総務省のWebサイトをガイドライン策定の参考にするのも一つの方法です。
特に、総務省のテレワークセキュリティガイドラインは、詳細に解説されており参考になります。
また、ガイドラインは一度策定したら終わりではなく、定期的に内容を見直す必要があります。ガイドラインを作って社内教育をすることで、人為的なセキュリティトラブルを回避しましょう。
新しい働き方にあった権限と
テレワークでは社外に端末を持ち出して作業するため、端末の管理を徹底することが必要です。また、今までのように会社支給のデバイスだけではなく、自宅のPCや個人のスマートフォンからアクセスすることが当たり前になりました。
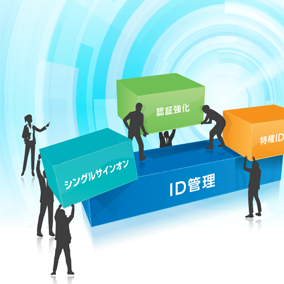
今後は使い勝手のよいテレワーク環境を整備するとともに、エンドポイントとなる端末や、アクセスする場所は多種多様になり、本人認証がこれまで以上に重要になってきます。多要素、コンテキストベース、リスクベースなどの強固な認証が行え、その後の操作ログもすべて記録に残せるように、しっかりとしたID管理とアクセス管理が不可欠です。
まとめ
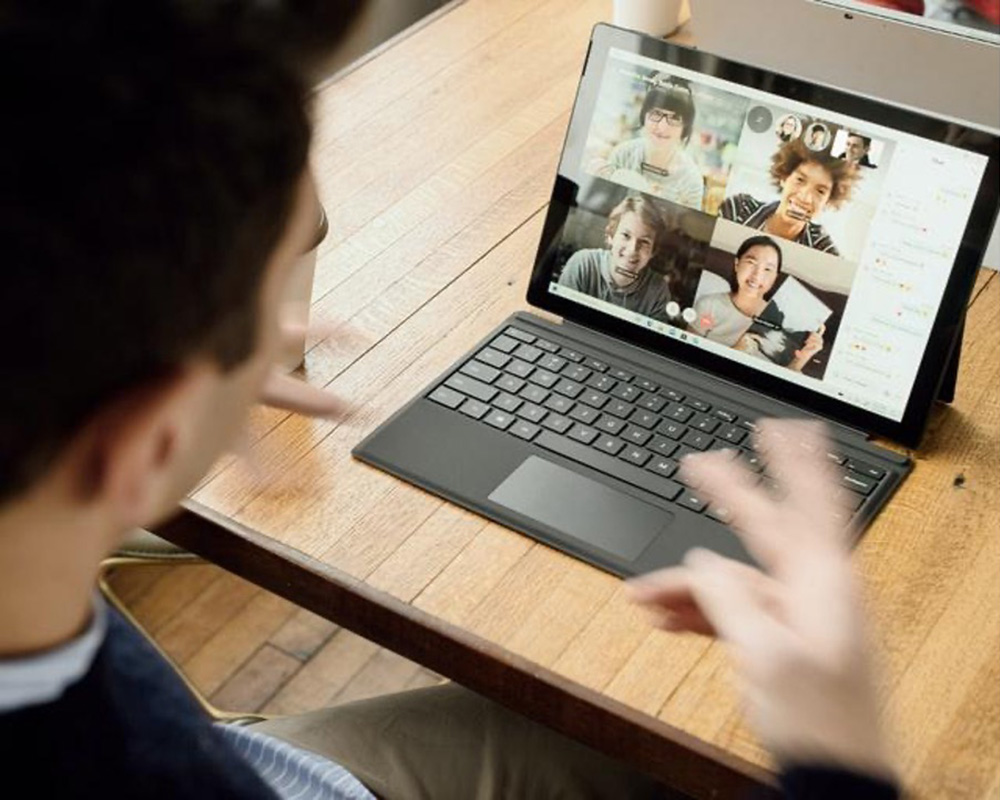
本記事では、テレワークにおけるセキュリティについて、リスクとその対策について解説してきました。
新型コロナウイルス対策はもちろん、状況に左右されず事業を継続できるテレワークの重要度は増していき、成功の鍵はセキュリティマネジメントが握ります。
新しい時代のテレワークにおけるセキュリティリスクに対して、しっかりと対策を講じていくことが、今後の企業経営にとって重要であると言えるでしょう。

おすすめの記事


記事の絞り込み
- すべて表示
- IDaaS
- ID管理
- テレワーク
- リモートワーク
- ゼロトラスト
- セキュリティ
- できること
- メリット