

IDaaS
できること
IDaaSと
IDaaSとオンプレ式シングルサインオンシステムとの違いを、わかりやすく解説します。
- IDaaSとシングルサインオンって何が違うのだろう
- IDaaS以前のシングルサインオンでは不十分な点があるの?
- 導入検討のためにIDaaSを詳しく知りたい
「IDaaS」も「シングルサインオン」も言葉として聞いたことがあっても、それぞれがどういうことなのか、その関係がどうなっているのか、まではわからないという方も多いですよね。
本記事では、グローバルにおけるIDaaSのリーダー的存在「Okta」のディストリビューターである日立ソリューションズのIDaaSチームが、IDaaSとシングルサインオンについて、わかりやすく解説していきます。
この記事に関連するおすすめの
資料ダウンロード
IDaaSで実現するシングル
ID・パスワードを入力する必要があるシステムやサービスは社内に数多くあり、システムごとにパスワードを管理することは非常に手間がかかります。
「1つのパスワードを使えばすべてのシステムやサービスにログインできる仕組み」が必要とされるようになった結果、生まれたのが「シングルサインオン」という仕組みです。
以前は、業務で必要なシステムは社内ネットワークに置かれて運用していましたが、最近ではOffice365やG Suite、Boxなどクラウドサービスを利用する企業が多くなってきました。
結果的に、業務を進めるにあたって、社内ネットワーク内に置かれたシステムとインターネットに接続して活用するクラウド型のサービスが混在しているという企業は非常に多いのが現状です。
クラウドサービス利用が増えるに伴いID・パスワード管理が煩雑になってきているのです。
そのような課題を解決するサービスが「IDaaS」です。
参考記事:IDaaSとはオンプレミス環境にあるシステムのID・パスワードだけではなく、クラウドサービスのID・パスワードも1つに管理できる仕組みです。
IDaaSは「IDentity as a Service」の略で
「クラウドサービスだけでも、クラウドサービスとオンプレミスの混合環境でも、ID・パスワードの認証情報を一元管理できるSaaS (Software as a Service) 」
のことを言います。
つまり、「IDaaSで実現するシングルサインオン」とは「クラウドサービスとオンプレミス環境のシステムの認証情報をSaaSで一元管理する」ということになります。
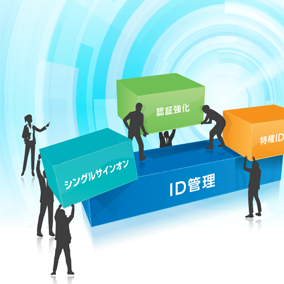
IDaaSを導入すると、管理工数の大幅削減、ユーザー利便性向上、セキュリティ強化が実現できます。
IDaaSによる
IDaaS市場はここ数年急速に成長を続けていますが、その理由は大きく以下の3つが挙げられます。
- 増え続けるクラウドアプリケーションへの対応
- 働き方の変化に対する対応
- グループ・グローバル・M&Aへの対応
それでは、それぞれを解説していきます。
増え続けるクラウド
1つ目の理由は、増え続けるクラウドアプリケーションへの対応です。
以前は、セキュリティ担保のため社内ネットワーク内のみでシステムを活用する、という企業がほとんどでした。
しかし、AWSやSalesforce、Office 365など、便利な機能を安価なコストで利用できるメリットが後押しして、企業向けクラウドサービスが一般的に利用されるようになってきました。
結果、自社で運用管理コストをかけて物理サーバーを置くよりも、すべてクラウド上でシステムを利用した方が効率がよい、と考える企業も増えてきています。
企業によっては、今まで利用してきたオンプレ環境のシステムも利用する一方で、クラウドサービスも利用せざるを得ない状況に置かれています。
オンプレ・クラウドサービスの両方に対する認証情報の運用管理が必要になったことで、IDaaSによるシングルサインオンが必要とされています。
働き方の変化に対する対応
2つ目の理由は、働き方の変化に対する対応です。
スマートフォンやタブレットなどのデバイスの普及や、企業で利用するクラウドサービスの増加とともに、働き方改革のニーズが増え、働き方が変わってきました。そこに、新型コロナウイルス感染症の発生により働き方の多様化への要望がさらに加速しました。
今までは、社内ネットワークの中で抑えていたセキュリティの概念が、ネットワークを飛び出してエンドポイントでのセキュリティ管理が求められています。
また、雇用形態の多様化や副業を認めたり、推奨する企業が増えるなど、働き方が今まで以上に柔軟になってきています。
結果的に従業員の入退社が増えるなど、IDの発番や削除などの管理業務が増加することにつながっています。
また、働き方が柔軟になったことにより、認証やアクセス制御に求められる要件が多様化し、トレンドも変わりやすくなっています。
時代の変化によって働き方が進化し、IDaaSによるID管理を必要とされるシーンが増えているのです。
グループ・グローバル・
3つ目の理由は、グループ・グローバル・M&Aへの対応です。
異なる組織間での認証基盤を統合させるにはIDaaS登場以前は大変時間がかかる作業でした。
しかしIDaaSを活用すれば、異なる認証基盤をスムーズに統合することが可能です。それぞれの組織で利用しているActive Directoryなどの認証基盤をIDaaSに連携することができます。
M&Aやグループ化、グローバル展開などによって組織の増減が発生したとしても、IDaaSであれば各組織の認証基盤をスムーズに統合することが可能です。
さらに、IDaaSとシングルサインオンについて理解いただくために、IDaaS以前のシステムとの違いを紹介します。
IDaaS登場以前の
何が

ここでは、IDaaSとシングルサインオンの関係性をより一層理解するために
「IDaaS登場以前のシングルサインオンシステムは何が不十分なのか」
について説明します。
パスワードマネージャーでは
最初に、以前からある「パスワードマネージャー」では不十分な理由について解説していきます。
ID・パスワードを一元管理できる仕組みに「パスワードマネージャー」というクラウドサービスがあります。
IDaaSと同じクラウドサービスではありますが、パスワードマネージャーはあくまで「個人向け」である、という違いがあります。
個人が複数のサービスを利用するためのID・パスワード管理が簡単にできる、利便性の高い仕組みが「パスワードマネージャー」です。
ただし、企業で利用する場合は複数人で利用することが前提で、
- 多要素認証の強制
- アクセス元IPアドレスの制限
- 端末制限
- ユーザーごと、アプリケーションごとに異なる認証強度
- アプリケーション上のID改廃の自動化
- Active Directoryや人事システムなどとの連携
- パスワードなどクレデンシャルの一元化
といった、企業では必要とされる管理を「パスワードマネージャー」では行うことができません。
この点、IDaaSでは企業で利用することを前提に設計されており、上記の機能などが内包されています。
ActiveDirectoryでは
次に、「ActiveDirectory」では何が不十分なのか、解説をしていきます。
現在までに多くの企業で「Active Directory(AD)」を中心としたID管理が行われています。
「AD」は「オンプレミス環境におけるID管理」を目的に利用するのが前提です。企業向けクラウドサービス登場以前は社内システムの認証管理を想定していればよかったからです。
しかし、ADだけの機能ではクラウドサービスに対応することができません。
そこでMicrosoft社の「Active Directory Federation Services(ADFS)」を利用することでファイアウォール外(社外)のクラウドサービスへシングルサインオンすることが可能になりました。
この「ADFS」を採用するとID管理のベースとなるシステムを、AD環境がある「社内ネットワーク」に置くことになります。
ただし、ADFSにはデメリットもあります。
- 社外から社内へのネットワークの穴あけなどによるセキュリティリスク
- 中継するリバースプロキシなどの導入による運用管理の負担増
- クレームルール(ADFSに記述する制御ルール)の複雑化による運用管理の負担増
などです。
一方で、IDaaSであれば、クラウドサービスへシングルサインオンすることが可能なうえに
- インターネットからのアクセスを前提としたセキュリティ担保
- 追加でサーバーを自社内で構築する必要がないのでサーバー運用管理の負担を低減できる
- 既存ADとの連携も可能
というメリットがありADが不足する機能を補うことが可能になります。
ADとIDaaSを組み合わせて連携して活用することで、よりスムーズに現状にあったID管理を実現することが可能になります。
IDaaSはインターネットに
ここまで解説してきたADと異なり、IDaaSはどこからでもアクセスできるクラウドサービスであり、インターネット上にあること自体がメリットの1つです。
ADFSのようなオンプレミス環境であっても、社外からシングルサインオンシステムへアクセスさせるようにすることは可能ですが、ネットワークの穴あけなどによるセキュリティリスクが発生したり、中継するリバースプロキシなどの導入が必要になります。
また、ADFSのような認証設備や、リバースプロキシのような中継装置は、ほかのITインフラと比べても高いセキュリティや可用性が求められます。このため、サーバー冗長化や監視などをはじめ、重厚な仕掛けをオンプレミス環境に用意せざるをえなくなります。
クラウド利用を進めようとしているのに、重厚な仕掛けをオンプレミス環境に追加することは、クラウド化を進める方針と逆行してしまいます。
IDaaSによるシングルサインオンの
ここまでは、以前からある仕組みとIDaaSによるシングルサインオンの違いについて紹介してきました。
ここでは「IDaaS」によるシングルサインオンによる以下の3つのリスクとそれぞれの解決策について解説していきます。
- 1つパスワードが漏れるだけで数多くの社内システムにアクセスできてしまう
- シングルサインオンシステムの障害発生
- すべてのシステムをシングルサインオンにできない可能性
それでは、それぞれを詳しく見ていきましょう。
1つパスワードが漏れるだけで
1つ目のリスクは、1つパスワードが漏れるだけですべてのシステムに影響が出るということです。
シングルサインオンサービス自体に不正アクセスされ1つパスワードが漏洩すると、サービスの先にあるシステムやサービスすべてに不正アクセスできてしまう可能性があります。
IPアドレス制限によるシステムへアクセスできる端末の制限や、クライアント証明書によるセキュリティ強化、ワンタイムパスワード・指紋認証など多要素認証による対策を考えることが必要です。
シングルサインオンシステムの
2つ目のリスクは、シングルサインオンシステムの障害発生です。
IDaaSのシングルサインオンシステムが障害により停止してしまったときは、すべてのシステムにログインできなくなる可能性が出てきます。
全社の業務に影響が出てしまうため、可用性が高く信頼できるサービスを採用するとともに、万一の障害時に備えた方針や代替策を検討することが必要となります。
すべてのシステムをシングルサインオンにできない
3つ目のリスクは、すべてのシステムをシングルサインオンにできない可能性があるということです。
会社で利用しているシステムによっては、IDaaSによるシングルサインオンに対応ができないという場合もあります。
すべてのID管理をIDaaSで行えないということは、利便性やセキュリティの面で期待通りにならない可能性があるということとなり、リスク要因を残すことになってしまいます。
IDaaSが、既存の社内システムや将来的に導入する予定のクラウドサービスへのシングルサインオンに対応しているか、あらかじめ確認することが必要です。
まとめ
本記事では、IDaaSとシングルサインオンの関係について解説しました。
IDaaSとシングルサインオンのそれぞれの概念を簡単に説明すると
- シングルサインオンは、1つのパスワードを使えばすべてのシステム・サービスにログインできる仕組みのこと
- IDaaSは、クラウドサービスだけでもクラウドサービスとオンプレミスの混合環境でも、ID・パスワードの認証情報を一元管理できるSaaSのこと
ということです。
利便性高い企業向けクラウドサービスは今後も増え続けていきます。
IDaaSは、既存のシングルサインオンシステムと連携しながら、クラウドサービスの認証情報を一元管理できる利便性の高いシステムでありつつ、SaaSであることから自社内でインフラを管理する必要がありません。
クラウド型のサービスを企業が業務で活用することが定着してきた中で、オンプレミス環境とクラウドが混在している企業の方が多いのではないでしょうか。
IDaaSを活用することで管理者はID・パスワードをスマートに管理でき、セキュリティの向上とともに運用管理の効率化を進めることが可能です。

日立ソリューションズの強みと実績
日立ソリューションズは、国内初のOktaディストリビューターとして培った豊富な知見を強みに、
技術力と豊富な実績
国内初のOktaディストリビューターとしての豊富な導入実績と知見があります
企画から保守のワンストップ対応
IT/OTの豊富な経験・ノウハウと製品選定力で、課題解決を企画から保守まで支援します
セキュリティエキスパートが対策を包括的に支援
事前の対策から万が一のインシデント発生時の原因究明・復旧支援まで包括的にサポートします
おすすめの記事


記事の絞り込み
- すべて表示
- IDaaS
- ID管理
- テレワーク
- リモートワーク
- ゼロトラスト
- セキュリティ
- できること
- メリット