製品セキュリティソリューション
概要
さまざまなモノがIoT化することは、メリットがある一方で、サイバー攻撃の対象となるリスクの増加にもつながります。このような情勢を受け、製品ライフサイクルを通してサイバーセキュリティ対策を義務化する法規・ガイドラインの制定が進んでいます。設計・開発段階でのセキュリティ要件の実装はもとより、製品リリース後もSBOM※1によりソフトウェアの構成を把握し脆弱性を管理することが求められます。
こんな課題に
- 製品セキュリティに関連する法規・ガイドラインへの対応ができていない
- 脆弱性管理に着手はしたが運用が回っていない。開発部署に大量の脆弱性対応要否確認がいき、現場の負担が大きい
- 開発現場にセキュリティ要件を満たすための知見が不足している
※1 SBOM(Software Bill of Materials):ソフトウェア部品表
製品セキュリティ関連法規・ガイドラインの拡大
自動車や医療機器業界では、他業界と比較してサイバーセキュリティ対策の国際基準が先行して定められており、日本国内の規定にもその国際基準がすでに取り込まれています。※2
サイバーレジリエンス法(EU Cyber Resilience Act)ではデジタル要素を備えたすべての製品が対象となり、今後EU域外でも同様の規制が制定される可能性があります。今後、セキュリティ対策の取り組みが業種や国境を越えて拡大していくと考えられます。
※2 主な国際基準
デジタル製品全般 |
EUで販売されるデジタル要素を備えたすべての製品を対象※3としたEUサイバーレジリエンス法が2024年12月11日に発効しました。攻撃者がよく悪用している脆弱性を発見した際の、製造者による欧州連合サイバーセキュリティ当局への報告義務は、2026年9月11日から適用されます。さらに2027年12月11日には全面適用されるため、残された時間はそれほど多くなく、早めの対策が必要です。 日本では2025年3月から独立行政法人情報処理推進機構が「セキュリティ要件適合評価及びラベリング制度(JC-STAR)」の運用を開始します。インターネットプロトコルを使用する通信機能を持つ消費者・企業向けのIoT製品が対象で、独自のセキュリティ技術要件にもとづき、IoT 製品に必要なセキュリティ対策が施されているかを確認・可視化します。 |
|---|---|
自動車 |
サイバーセキュリティ基準のUN-R155、およびソフトウェアアップデート基準のUN-R156を満たすことがEUでの販売許可の条件になっています。国内でも段階的に運用が開始されており、2026年5月には継続生産車も含む全車種に適用されます。また、国土交通省から、2026年1月に、UN-R155の二輪自動車への適用拡大の改正が実施されたことが発表されています。 |
医療機器 |
国内ではIMDRF※4ガイダンスをもとにした内容が、医薬品、医療機器などの品質、有効性および安全性の確保などに関する法律(薬機法)の医療機器基本要件基準に取り込まれました。2023年4月から適用され、経過措置期間も終了し、対応必須となっています。 |
※3 自動車、医療機器など、ほかの規則ですでにサイバーセキュリティの要件が定められている製品は例外
※4 IMDRF(International Medical Device Regulators Forum):国際医療機器規制当局フォーラム
IoT製品のセキュリティ対策を取り巻く事情
サイバーセキュリティ対策の各法規・ガイドラインが共通して求めるのは、製品ライフサイクル全体でのセキュリティ対策です。設計・開発時にはセキュリティ機能の実装が必要となります。IT製品と違い、組込み機器はネットワークへの接続を前提とせずセーフティ最優先で開発されてきた経緯があり、IoT化にあたり必要なセキュリティ対策を実装するための知見が開発現場に不足していることが想定されます。しかしながら、これまでのような「クローズド環境で使用しているのでセキュリティ対策は不要」は通用しません。
そもそも機器のリソースには制限があり、セキュリティの実装方式は限定されます。また、開発時だけではなくリリース後も脆弱性管理が求められますが、日々確認が必要な脆弱性の数は膨大で、しかも調査には専門的な知識が必要なためPSIRT部門にとっても、設計・開発部門にとっても大きな負荷がかかります。さらに、IoT製品はさまざまなフィールドに配置されている、設置された数も非常に多いといった事情により「脆弱性を突かれる可能性がある」だけで、簡単にパッチを適用することができません。
日立ソリューションズは、サイバーセキュリティに関連する法規への対応に向け、IoT製品の設計・開発時のセキュリティ実装から販売後の脆弱性管理まで、現場目線でトータルに支援します。
ソリューションの特長
製品企画から設計、リリース後まで、IoT製品の開発ライフサイクル全体のセキュリティ対策をサポートし、法規・ガイドライン対応を推進
脆弱性の調査を自動化することで、日々膨大に見つかる脆弱性への対応を効率化し、設計・開発部門が製品開発に注力できるよう支援
これまでのセキュリティ製品開発やIoT機器のセキュリティ対策支援で培ったノウハウを生かし、現場の課題を開発者目線で解決
主な対策
脆弱性調査支援サービス
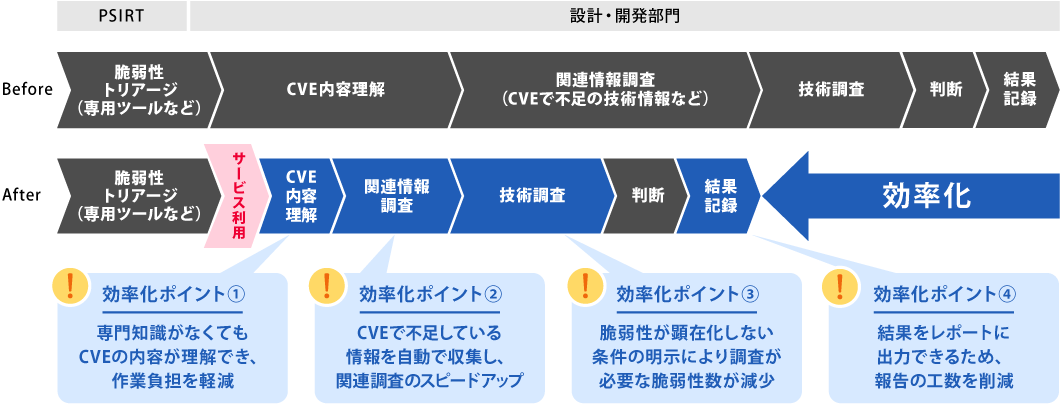
脆弱性調査支援サービスは、CVE※5番号を入力するだけで、生成AIが脆弱性の概要や顕在化しない条件などをわかりやすく日本語でレポートするWebサービスです。
本サービスをご利用いただくことで、脆弱性対応に必要な技術情報の収集時間を大幅に削減できます。さらに、緊急対策が不要となる条件(脆弱性が顕在化しない条件)を明確に提示することで、調査が必要な脆弱性の数も低減可能です。
※5 CVE(Common Vulnerabilities and Exposures):共通脆弱性識別子
CVEの記載で不足している内容について、生成AIにより関連情報を調査し、内容をわかりやすく再構築。当社が製品セキュリティの開発で培った脆弱性調査の勘所やノウハウを活用したサービスだからこそ、現場の判断負荷を大幅に軽減可能
簡単にパッチ適用できないIoT機器向けに、脆弱性が顕在化しない条件を明確に提示
Webサービスのため必要なときにいつでも利用可能。レポートは、社内外に提出する報告書の基礎資料として活用でき、PSIRT部門や設計・開発部門の負担を軽減
セキュリティ設計支援コンサルティング
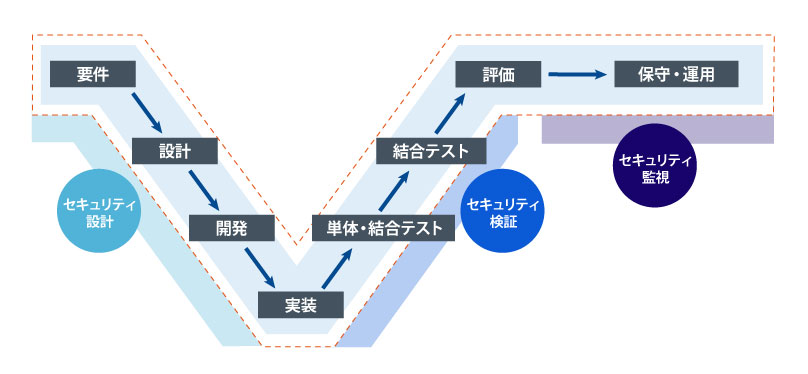
製造業や重要インフラで培ったセキュリティ対策の豊富なノウハウを生かし、IoT製品の各開発プロセスに求められるセキュリティ対策を支援します。セキュリティの課題を洗い出し、どこまでどのようにセキュリティを確保すればいいかをコンサルティング可能です。
脅威分析・リスクアセスメントを実施し、セキュリティ対策を提案
海外顧客向けの製品に対してIEC 62443など国際規格への適合についてコンサルティングを実施
IoT製品の開発製造に求められるセキュリティ対策の基礎知識、業界動向を学べるワークショップを開催
IoTセキュリティライブラリ
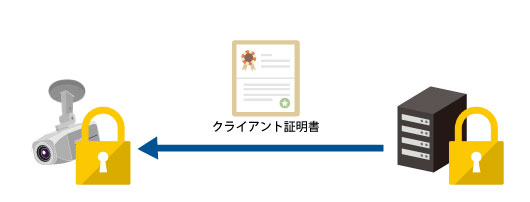
IoT製品のセキュリティを支援するための部品ライブラリです。PKI証明書の配布や管理機能を提供するほか、軽量暗号化により、リソースが少ない製品でもデータ暗号化・改ざん検知機能を実現可能です。デバイスに組み込んで利用できる部品をAPIで提供するので、急にセキュリティ機能が必要になった場合でも、早期に対応できます。
デバイス認証に使用する証明書の発行・配布・管理機能を提供
鍵管理により暗号鍵を安全に配信することが可能
低リソースでも動作する軽量暗号アルゴリズム(ISO/IEC 29192-6)によるデータ暗号化・改ざん検知機能を提供
サイバーレジリエンス法対応支援コンサルティング
サイバーレジリエンス法の準拠に向けて、組織の構築や対応方針などをコンサルティングします。そもそも何から始めればいいのかわからないという方は、こちらをご覧ください。
SCA(ソフトウェアコンポジション解析)ツール
当社取り扱いのSCA(Software Composition Analysis)ツールについては、こちらをご覧ください。