サーバー証明書自動更新ソリューション
概要
サーバー証明書のライフサイクル管理について、現状調査・整理・分析から更新自動化の構想策定、システム化計画、構築、保守までを一貫して支援します。お客さま環境に適した証明書管理の効率化・自動化の実現をサポートします。
こんな課題に
- サーバー証明書の更新対象や担当者情報を台帳で管理しており、運用負荷が高まっている。
- 増加する証明書更新作業への対応として、自動化を推進したい。
- 管理対象となるサーバー証明書の配置先や管理者情報が整理できていない。
- 更新の自動化を検討しているが、最適な方式や製品選定の判断が難しい。
なぜ今、サーバー証明書の管理・更新を
見直す必要があるのか
サーバー証明書の有効期限が段階的に短縮
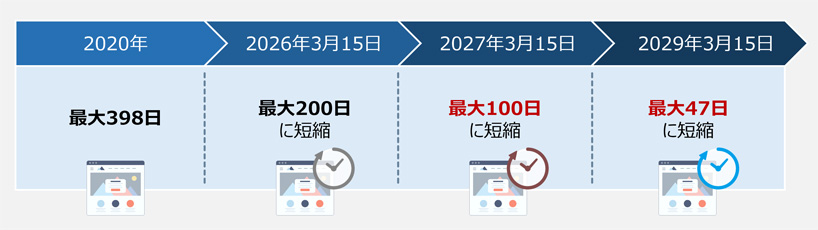
公的に信頼されたSSL/TLSサーバー証明書の最大有効期間は、CA/Browser Forumの決定を受け、2026年3月に最大200日へ短縮され、2027年3月には最大100日、2029年には最大47日とする方針が承認されました。
※CA/Browser Forum: 公開TLS/SSL証明書のルールを決める業界団体
※SSL:Secure Sockets Layer TLS:Transport Layer Security
更新作業の増加が、運用負荷と期限切れリスクを高める
サーバー証明書の更新には、単なる再発行だけでなく、棚卸し、申請、承認、配布、適用、動作確認などの作業が伴います。
サーバー証明書の有効期間短縮により更新頻度が増加する中、手作業中心の運用では次のようなリスクが高まります。
- 更新対象の見落とし
- 更新担当者・関係部門への連絡漏れ
- サーバー証明書の適用ミス
- 担当者の異動や退職に伴う引継ぎ不足
- 管理外証明書の発生
- 証明書の期限切れによるシステム障害やサービスへの影響
サーバー証明書の期限切れは、Webサイトだけでなく企業のシステム全体に影響
サーバー証明書は、WebサイトやECサイトだけでなく、API、ロードバランサー、WAF、CDN、クラウドサービス、VPN装置など、さまざまなシステムで利用されています。
証明書の期限切れや更新漏れが発生すると、ブラウザー警告の表示だけでなく、システム間通信やサービス連携に影響を及ぼす可能性があります。
そのため、サーバー証明書の管理は、セキュリティ対策だけでなく、サービスの安定運用や事業継続を支える重要な運用管理として捉える必要があります。
API:Application Programming Interface
WAF:Web Application Firewall
CDN:Content Delivery Network
VPN:Virtual Private Network
サーバー証明書自動更新ソリューションとは
サーバー証明書自動更新ソリューションは、証明書の棚卸し・現状分析から、一元管理と更新自動化の実現までを一貫して支援します。
システム構成や運用要件を踏まえ、現状調査・整理・分析から更新自動化の構想策定、システム化計画、構築、保守までを一貫して支援し、お客さま環境に適した証明書管理の効率化・自動化を実現します。
更新自動化に向けた現状調査からシステム化計画の策定まで支援
サーバー証明書更新ツールの導入だけでなく、導入前の現状把握からシステム化計画の策定まで支援します。
「どこで、どのサーバー証明書が利用され、誰が管理し、どのように更新されているか」を調査・整理・分析し、お客さま環境に適した更新自動化の実現に向けた計画策定を支援するコンサルティングも行います。
サーバー証明書を一元管理し、期限管理・通知・更新を自動化
企業内で利用されるサーバー証明書を一元管理し、期限管理・通知・更新の自動化を実現します。
サーバー証明書の有効期限短縮に伴う運用負荷の増加や、更新漏れによるシステム障害リスクへの対策として、サーバー証明書の棚卸しから自動更新、監査に必要な証跡管理まで支援します。
特長
利用中のサーバー証明書を可視化し、有効期限、配置先、発行元などの情報を一元管理します。
管理対象証明書の把握漏れリスクを低減し、効率的な運用を支援します。
サーバー証明書の発行や更新業務の自動化により、更新漏れや人的ミスによるサービス影響リスクの低減に貢献します。
安定した証明書運用を支援します。
自動更新ツールの導入だけでなく、現状調査・分析からシステム化計画の策定まで支援します。
認証基盤分野で培った経験を生かし、お客さま環境に適した証明書管理・更新自動化の仕組みづくりを支援します。
関連ソリューション
耐量子計算機暗号への移行に向けた支援サービス
量子コンピュータによる暗号解読脅威(HNDL攻撃など)に備え、暗号資産の現状分析からPQC移行計画の策定までを総合的に支援するサービスです。DigiCert Trust Lifecycle Managerと組み合わせて利用することで、PQC移行にあたり置き換える必要があるデジタル証明書を抜けもれなく把握し、システム全体のリスク評価や移行優先順位付けを含めたPQC対応を支援します。
HNDL攻撃:Harvest Now, Decrypt Later